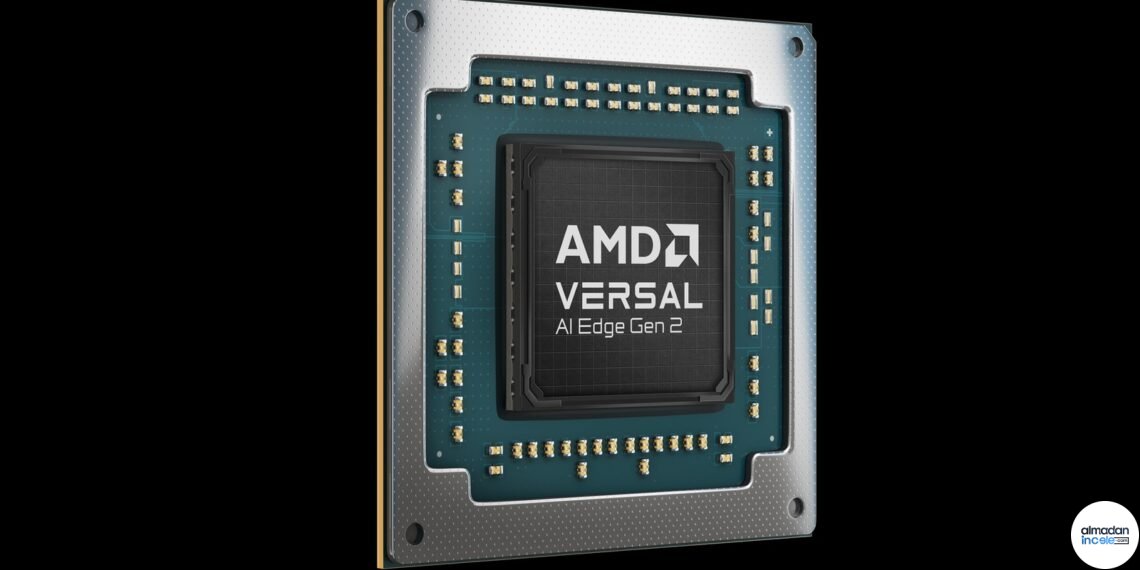
Siber güvenlik çoğu zaman parolalar, ağlar ve yazılım açıklarıyla anlatılır. Ancak bir saldırgan donanıma fiziksel erişim sağladığında sorun çip seviyesine kadar inebilir. AMD, 12 Kasım 2026’da duyurduğu Versal tamper-resistant, yani kurcalanmaya dayanıklı cihazlarla bu alana yeni bir koruma katmanı eklemeyi hedefliyor. Ürünler güvenlik açısından kritik gömülü sistemlere yönelik. Açıklama bir tüketici bilgisayarı güncellemesi veya bugün kurulabilen yazılım yaması değil; belirli saldırı yöntemlerine karşı gelecekteki donanım tasarımlarında kullanılacak bir platform duyurusu.
Öne çıkan bilgiler
- Versal TR ailesi, Versal AI Edge Series Gen 2 tabanında geliştiriliyor.
- Algılayıcı içeren bir koruma katmanı, üç boyutlu aktif-aktif yapıyla işlem katmanına bağlanıyor.
- AMD, koruma katmanı çıkarılır veya kurcalanırsa açılışın engelleneceğini bildiriyor.
- Üç cihazlık portföy için örnekleme 2027’nin ikinci yarısı, üretim 2028’in ilk yarısı hedefleniyor.
- İlk olma ve performans ifadeleri AMD’nin kendi analiz ve açıklamalarına dayanıyor.
Fiziksel saldırı yazılım açığından farklıdır
Bir yazılım açığı uzaktan kötüye kullanılabilirken fiziksel saldırıda cihazın kendisine erişim söz konusu olabilir. Amaç içerideki anahtarları elde etmek, devrenin davranışını değiştirmek veya güvenlik kontrollerini atlatmak olabilir. Her cihazın tehdit modeli aynı değildir. Evdeki basit bir sensörle finansal işlem terminali, savunma sistemi veya kritik altyapı denetleyicisi aynı değerlendirmeye tabi tutulmaz. Donanım korumasının değeri de bu bağlamda ortaya çıkar: saldırganın ekipmanı, erişim süresi ve elde etmeye çalıştığı bilginin önemi birlikte düşünülmelidir.
Arka yüz koruması neyi hedefliyor?
Duyurunun merkezinde, çipin arka yüzüne yönelik müdahalenin algılanması var. Bu tür bir yaklaşım güvenliğin yalnız dış kasaya veya yazılıma bırakılmamasını amaçlıyor. Ancak belirli bir fiziksel yüzeyi korumak, bütün saldırı sınıflarının çözüldüğü anlamına gelmez. Anahtar yönetimi, güvenli başlatma zinciri, hata enjeksiyonu önlemleri ve sistemin diğer bileşenleri de değerlendirilmelidir. Ürünü tasarıma alacak ekipler hangi koşulda neyin algılandığını, tepkinin nasıl gerçekleştiğini ve yanlış alarm durumunda sistemin ne yapacağını teknik belgelerle incelemelidir.
Açılışı durdurmak güçlü ama dikkat isteyen bir tepki
Kurcalama algılandığında sistemin çalışmaması hassas bilginin korunmasına yardımcı olabilir. Fakat kesintisiz çalışması gereken bir üründe bu tepkinin işletim sonuçları da tasarlanmalıdır. Cihaz nasıl servise alınacak, olay kime bildirilecek ve sahadaki veriler nasıl korunacak? Güvenlik politikası bu sorulara yanıt vermeden yalnız engelleme özelliğine dayanamaz. Özellikle geniş cihaz filolarında bozuk parça, kurulum hatası ve gerçek müdahalenin ayrılması gerekir. Korumanın teknik başarısı kadar kontrollü kurtarma süreci de güvenilir ürünün parçasıdır.
Uyarlanabilir donanımın rolü
FPGA ve uyarlanabilir sistemler belirli iş yüklerine göre devre düzeyinde düzenlenebildiği için gömülü tasarımlarda farklı kullanım alanları bulur. Bunun avantajı esnekliktir; karşılığında geliştirmenin ve doğrulamanın uzmanlık gerektirmesi gelir. Güvenlik odaklı bir üründe yalnız uygulama kodu değil yapılandırma dosyaları ve güncelleme zinciri de korunmalıdır. Tasarımcılar cihazın bütün yaşam döngüsünü, üretimden sahadaki bakıma kadar ele almalıdır. Yeni bir çip ailesi bazı yükleri azaltabilir, ancak sistemin tamamını otomatik olarak güvenli hale getirmez.
Takvim neden başlık kadar önemli?
Örnekleme dönemiyle seri üretim birbirinden farklı aşamalardır. Bir geliştiricinin örnek donanımı incelemesi, son ürünün müşteriye teslim edileceği tarihi tek başına belirlemez. Kart tasarımı, yazılım uyarlaması, test ve gerekiyorsa sertifikasyon süreçleri zaman alır. Bu yüzden AMD’nin hedeflerini bugünden yaygın erişilebilirlik gibi okumamak gerekiyor. Mevcut ürününde acil güvenlik sorunu olan bir kuruluş, gelecekte çıkacak donanımı beklerken bugün uygulanabilecek erişim, izleme ve bakım kontrollerini ihmal etmemeli. Duyuru bir yol haritasıdır; mevcut sistem için doğrudan çözüm paketi değildir.
Müşterinin istemesi gereken kanıtlar
Ürün seçerken korunan saldırı türleri, değerlendirme kapsamı, test yöntemleri ve destek süresi sorulabilir. Bağımsız değerlendirme veya sertifikasyon açıklanmadıysa bunlar varmış gibi kabul edilmemeli. Aynı şekilde üreticinin “ilk” ifadesi, belirli ürün sınıfı ve analiz tarihine bağlıdır; bütün güvenlik donanımını kapsayan sınırsız bir üstünlük iddiasına çevrilmemelidir. Toplam maliyet hesabında kart alanı, güç, soğutma ve mühendislik zamanı da yer alır. Daha bütünleşik tasarım faydalı olabilir, fakat bu faydanın gerçek projede ölçülmesi gerekir.
Son kullanıcıya dolaylı etkisi
Çoğu kişi bu çipi tek başına satın almayacak. Olası etkisini gelecekte kullanılan ödeme altyapısı, ağ ekipmanı veya endüstriyel cihaz içinde görecek. Bu tür gelişmeler görünmeyen güvenlik katmanlarının neden önemli olduğunu anlatır. Buna rağmen kullanıcıların parolaları, yazılım güncellemeleri veya fiziksel cihaz koruması önemsizleşmez. Sistem güvenliği birbirine bağlı katmanlardan oluşur; bir katmanın güçlenmesi diğerlerini kaldırma gerekçesi olamaz. Haberin esas değeri, fiziksel erişim tehdidinin de tasarımın başlangıcında düşünülmesi gerektiğini göstermesidir.
Almadanincele Yorumu
Versal TR, çip seviyesinde korumayı ürünün ayrılmaz parçası yapmaya dönük dikkat çekici bir adım. Fakat henüz açıklanan takvimdeki bir donanım ailesinden söz ediyoruz ve bağımsız saldırı testi sunmuyoruz. AMD’nin vaatlerinin asıl sınavı, hedeflenen müdahalelerin tekrarlanabilir testlerde algılanması ve güvenli servis süreçleriyle birleştirilmesi olacak. Güvenlik ürünlerinde etkileyici bir başlık yerine açık tehdit modeli ve ölçülebilir kanıt aramak en sağlıklı yaklaşım.
Kapak görseli: AMD Newsroom; Versal TR resmî ürün görseli. Resmî basın/ürün materyali; açık lisans değildir. İlgili haber bağlamında editoryal kullanım, kırpma ve boyutlandırma. Görsel kaynağı.