Yapay zekâ ajanları dosya okuyup yazabiliyor, komut çalıştırabiliyor ve ağ üzerinden hizmetlere erişebiliyor. Bu yetenek, üretkenlik kadar yanlış komut, hatalı kod veya kötü niyetli eklenti riskini de büyütüyor. Microsoft, 7 Ekim’de Microsoft Execution Containers (MXC) katmanını genel kullanıma açtığını duyurdu. Temel fikir, ajana verilen sınırları ajanın kendisinin değil, çalışma ortamının uygulaması. Bu yazı Microsoft’un resmi açıklamasını inceliyor; ürünün güvenlik iddialarını bağımsız denetim sonucu gibi sunmuyor.
Öne çıkan bilgiler
- Microsoft, Execution Containers katmanını 7 Ekim’de genel kullanıma açtığını duyurdu
- Yönetici veya geliştirici ajan için dosya ve ağ kaynaklarını önceden tanımlıyor
- Politika ajan iş yükünün dışında tutuluyor; modelin kendi erişimini artırması engellenmek isteniyor
- Windows 11 süreç, oturum ve WSL kapsayıcılarını; macOS ve Linux ise süreç kapsayıcısını destekliyor
- Linux üzerinde donanım destekli MicroVM seçeneği deneysel durumda
- Codex, GitHub Copilot, Replit, LM Studio ve diğer bazı araçlar entegrasyon listesinde yer alıyor
Neden önemli?
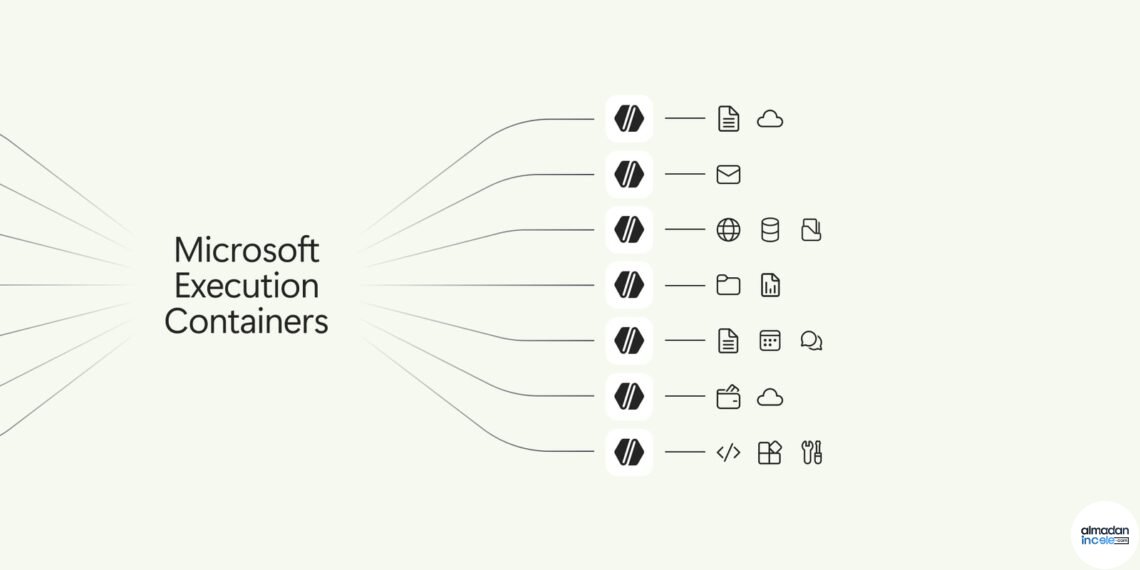
Bir kod ajanı projeyi değiştirmek için depo klasörünü okuyup yazabilir, derleme aracını çalıştırabilir ve test sunucusuna erişebilir. Fakat canlı sunucu ayarlarını değiştirmesi veya ilgisiz kullanıcı dosyalarına ulaşması gerekmeyebilir. MXC’de yönetici hangi kaynakların açılacağını JSON benzeri bir politika ile tanımlıyor; kapsayıcı bu sınırı çalışma sırasında uygular. Böyle bir ayrım, modele sınırsız kullanıcı yetkisi vermekten daha kontrollü bir yaklaşım. Fakat koruma, politikanın doğru yazılmasına, kapsayıcı motorunun doğru yapılandırılmasına ve kaçış açıklarının bulunmamasına bağlıdır.
Günlük kullanım ve gerçek karşılığı
Microsoft’un belgesinde süreç kapsayıcısı hafif işler ve araç çalıştırma için; Windows oturum kapsayıcısı masaüstü otomasyonu için; WSL kapsayıcısı Linux geliştirme araçları için ayrılıyor. Mikro sanal makine seçeneği daha güçlü izolasyon vaat ediyor fakat deneysel. Politika belirleyici olduğu için her göreve gereken en az izin tanımlanmalı: yalnız proje dizininde yazma, belirli ağ hedeflerine erişim ve yalnız gerekli araçları çalıştırma gibi. Geliştirici açısından çapraz platform ortak şema, aynı iş yükünü farklı sistemlere taşımayı kolaylaştırabilir. Kurumların ise kayıt, kimlik, izleme ve geri alma süreçlerini ayrıca tasarlaması gerekir.
Sınırlamalar ve dikkat edilmesi gerekenler
MXC bir ajanı doğru karar vermeye zorlayan zekâ katmanı değil; yanlış veya yetkisiz eylemin etkisini sınırlamaya çalışan yürütme sınırıdır. Bir ajan izinli proje dosyalarında hatalı değişiklik yapabilir. Çok geniş ağ izni verilirse veri dışarı gönderebilir; politika hatalı hazırlanırsa beklenen koruma sağlanmayabilir. Microsoft, Agent 365 ve Entra entegrasyonlarının bir bölümünü yakında gelecek olarak tanımlıyor; bugünkü genel kullanıma açık özelliklerle yol haritasını ayırmak gerekiyor. Her işletim sisteminde aynı izolasyon seviyesinin bulunmadığı da unutulmamalı.
Desteklenen izolasyon seçenekleri
- Süreç kapsayıcısı: Windows, macOS ve Linux’ta desteklenen hafif sınır; model çıktısı ve araç çalıştırmada düşük gecikmeyi hedefler.
- Oturum kapsayıcısı: Windows 11’de farklı kullanıcı oturumu, masaüstü, pano ve giriş sınırlarıyla otomasyon senaryolarına yöneliktir.
- WSL kapsayıcısı: Windows 11 üzerinde Linux tabanlı geliştirme araçlarını ayrı yürütme ortamında çalıştırır.
- MicroVM: Windows 11 ve Linux için deneysel; donanım destekli sanallaştırma sınırı sunmayı amaçlar. Deneysel statüsü nedeniyle kritik yüklerde ayrıca değerlendirilmelidir.
Microsoft, MXC’nin Windows dışı sistemlerde de çalışabildiğini fakat Windows 11 entegrasyonunun daha geniş kontrol sunduğunu söylüyor. Bu, tüm arka uçların eşit güvenlik özelliği ve aynı yönetim yeteneği sağladığını göstermiyor. Güvenlik ekipleri, hangi bileşenin hangi çekirdek/OS izolasyonunu sağladığını ve hangi kayıtların tutulduğunu test etmeli.
Kurumlar için uygulanabilir kontrol listesi
- Ajanın görevi için gereken dosya ve ağ erişimini en baştan yazın.
- Yazma iznini yalnızca çalışma kopyasına verin; üretim sırlarını varsayılan olarak kapalı tutun.
- Ağ erişimini hedef alan adına ve gerekli metoda daraltın.
- Her ajan eylemini kullanıcı eyleminden ayıran kimlik ve kayıt kullanın.
- Politikayı kötü amaçlı yönergeler, hata koşulları ve eklenti zinciriyle test edin.
- Günlükleri inceleyin ve değişiklikleri geri alabileceğiniz sürüm kontrolü sağlayın.
Duyurunun sınırı
Bu sürüm, ajan güvenliğini tek bir modelin davranışına bırakmayan platform yaklaşımını güçlendiriyor. Ancak kurumların mevcut cihaz, lisans ve yönetim araçlarıyla entegrasyonu kendiliğinden tamamlanmıyor. Güvenlik değerlendirmesinde bağımsız testler, güncel teknik belgeler ve kuruma özel tehdit modeli kullanılmalı.
Editoryal değerlendirme
Microsoft Execution Containers hakkındaki duyuruyu değerlendirirken özellikleri gerçek kullanım senaryosu, toplam maliyet ve erişim koşullarıyla birlikte düşünmek gerekiyor. Üretici tarafından açıklanan teknik değerler başlangıç noktasıdır; ölçüm koşulları, yapılandırma, bölge ve yazılım sürümü sonuçları değiştirebilir. Bu nedenle henüz bağımsız test edilmeyen hız, pil ve dayanıklılık iddialarını kesin sonuç gibi değil, doğrulanması gereken vaatler olarak ele alıyoruz.
Bir karar vermeden önce mevcut ürün veya yöntemi aynı görevlerde karşılaştırın. Satın alma bedeline ek olarak aksesuar, abonelik, servis, eğitim ve veri taşıma maliyetlerini de hesaplayın. Yeni özellik günlük işinizi belirgin biçimde hızlandırmıyor veya daha önce mümkün olmayan bir ihtiyacı çözmüyorsa yükseltmeyi ertelemek mantıklı olabilir.
Karar vermeden önce pratik kontrol
Microsoft Execution Containers için resmi teknik belgeyi, bölgesel fiyat ve bulunabilirliği, garanti koşullarını ve uygulama uyumluluğunu kontrol edin. Bir tanıtım açıklaması tek başına güvenlik, doğruluk veya uzun dönem performans kanıtı değildir. Mümkünse bağımsız testleri bekleyin; kurumsal kullanımda önce sınırlı pilot ve geri alma planı uygulayın.
Almadanincele Yorumu
MXC’nin değerli yanı, ajanı “daha dikkatli ol” diye uyarmak yerine dosya ve ağ erişimini ayrı bir politika sınırına bağlaması. Bu, otonom araçlar yaygınlaştıkça gerekli bir güvenlik katmanı. Yine de yanlış politika, geniş izin veya kapsayıcı açığı riski ortadan kalkmıyor; en az yetki ve geri alınabilir değişiklik ilkeleri sürmeli.
Kapak görseli: Microsoft resmi Windows blog görseli. Kullanım bilgisi: Almadanincele tarafından bu yazı için hazırlanmış özgün editoryal görsel.