AI News
  • Teknoloji Haberleri
  • İnceleme
  • Mobil
  • Nasıl Yapılır
  • Otomobil
  • Oyun
  • Yazılım
  • Yapay Zeka
No Result
View All Result
AI News
  • Teknoloji Haberleri
  • İnceleme
  • Mobil
  • Nasıl Yapılır
  • Otomobil
  • Oyun
  • Yazılım
  • Yapay Zeka
No Result
View All Result
AI News
No Result
View All Result
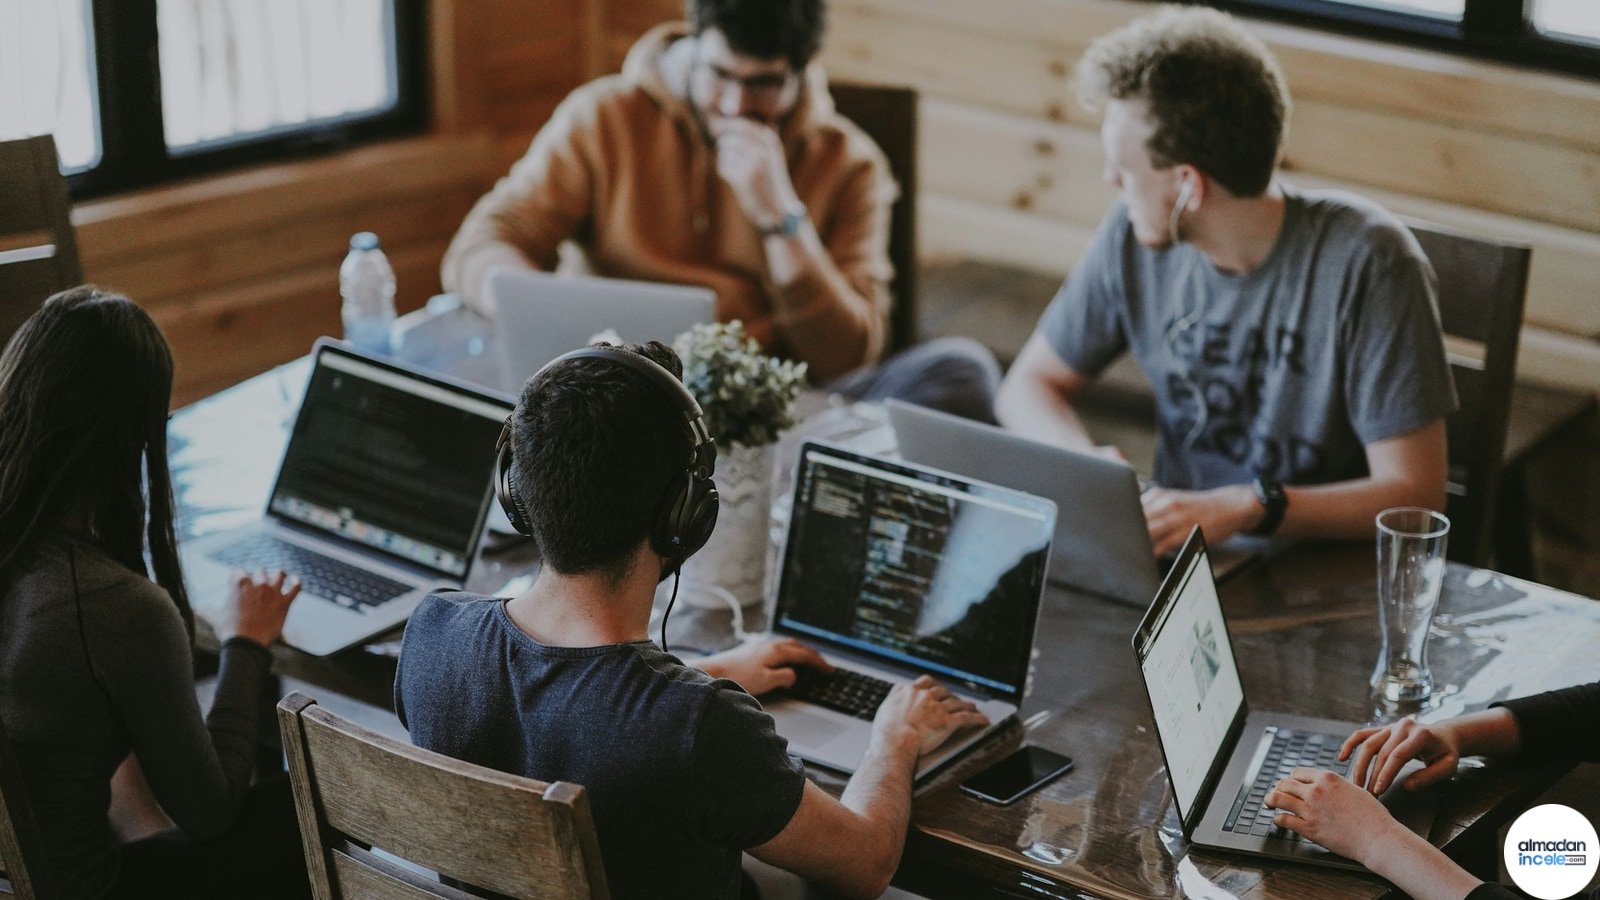
İki dizüstü bilgisayarda çalışan yazılım geliştiricisi; ajan kimliği konusu için temsili arşiv fotoğrafı

Tsinkala / Wikimedia Commons

IBM ve AuthMind: Yapay Zekâ Ajanına Yetki Vermek Neden Tek Başına Yetmiyor?

Kasım 13, 2026
in Yapay Zeka
0
585
SHARES
3.2k
VIEWS
ChatGPT ile özetleyinFacebook'ta paylaş

Bir yapay zekâ ajanının sisteme doğru hesapla giriş yapması, bundan sonra yapacağı her işlemin doğru olduğu anlamına gelmez. IBM’in 12 Kasım tarihli AuthMind ve HashiCorp Vault açıklaması bu noktaya odaklanıyor. Şirket, kimlik ve sır yönetiminin yanına erişim sonrasında olanları izleyen bir yaklaşım eklemeyi hedefliyor. Haber, bütün ajan risklerinin çözüldüğü veya herkesin kullanabileceği tamamlanmış bir ürün paketinin hazır olduğu şeklinde okunmamalı. Açıklanan yönü, gerçek iş akışlarında neden önemli olduğunu ayırarak ele alıyoruz.

Öne çıkan bilgiler

  • IBM, AuthMind satın alımıyla kimlik gözlemlenebilirliği ve tehdit tespiti yeteneklerini genişlettiğini açıklıyor.
  • Vault; kimliğe dayalı erişim, sır yönetimi ve kısa ömürlü kimlik bilgileri tarafında temel olarak konumlanıyor.
  • Yaklaşım beş alanı kapsıyor: ajanı kaydetme, yetki devri, erişimi yetkilendirme, işlemleri denetleme ve riskli erişimi geri alma.
  • AuthMind’ın kimlik etkinlik grafiği, kimliklerle kaynaklar arasındaki ilişkileri izlemeye odaklanıyor.
  • Duyuru bütün entegrasyonların teslim takvimini veya genel başarı oranını vermiyor.

Kimlik ile izin verilen davranış farklıdır

İnsan hesabında olduğu gibi bir ajan hesabının da belirli erişim hakkı olabilir. Ancak erişebildiği her kaynağı her görevde kullanması gerektiği sonucu çıkmaz. Bir müşteri kaydını okuyabilen ajana bütün müşteri kayıtlarını dışa aktarma yetkisi verilmesi gerekmeyebilir. Görevin amacı, veri kapsamı ve işlemin süresi ayrı tanımlanmalıdır. Bu ayrım yapılmadığında doğru kimlikle yürütülen bir işlem bile istenmeyen sonuç doğurabilir. Güvenlik tasarımının yalnız giriş noktasında değil, görevin yürütülmesi boyunca sürmesi gerekir.

Kısa süreli yetki neden yararlı olabilir?

Süresiz anahtarlar unutulabilir, farklı araçlara kopyalanabilir veya görev bittikten sonra gereksiz yere kullanılabilir durumda kalabilir. Kısa süreli erişim, bunun etkisini sınırlama yöntemlerinden biridir. Fakat sürenin kısa olması tek başına yeterli değildir; kapsam da gerektiği kadar dar tutulmalıdır. Bir ajanın tek işlem için aldığı yetkiyle çok daha geniş bir kaynak kümesine ulaşması engellenmelidir. Erişim süresi, görev uzunluğu ve hata durumunda yenileme yöntemi birlikte tasarlanmalı; güvenlik önlemi iş akışını belirsiz bir duruma sokmamalıdır.

Ajanlar başka ajanlara görev verdiğinde

Bir işi alt görevlere ayıran sistemde sorumluluk zinciri karmaşıklaşabilir. Son işlemi yapan alt ajan ile ilk görevi veren insan arasında bağlantı kurulabilmelidir. Aksi halde olay kaydında yalnız teknik bir hesap görünür ve kimin hangi amaçla yetki devrettiği anlaşılamaz. Görev kimliği, sahiplik bilgisi ve kullanılan izinlerin kaydı bu nedenle önemlidir. Ancak gereksiz kişisel veriyi kayda almak da doğru değildir. İzleme tasarımında hesap verebilirlik ile veri minimizasyonu birlikte düşünülmelidir.

İşlem kaydı gerçek sonuçla eşleşmeli

Bir ajanın “tamamlandı” demesi, dış sistemde istenen değişikliğin gerçekleştiği anlamına gelmeyebilir. Başarısız bir istek, yarım kalan aktarım veya yanlış kayda yapılan güncelleme ayrıca kontrol edilmelidir. Güvenilir çalışma düzeni; talep, gönderilen işlem ve hedef sistemdeki kalıcı sonucu ayırır. Bu yalnız güvenlik açısından değil, operasyon kalitesi açısından da faydalıdır. Örneğin taslak oluşturmakla e-posta göndermek veya sipariş hazırlamakla ödeme almak aynı başarı durumu olarak kaydedilmemelidir.

Durdurma yetkisi önceden planlanmalı

Bir ajan beklenmedik davranış gösterdiğinde hangi kişinin nasıl müdahale edeceği olay anında düşünülmemelidir. Yetki geri alma, çalışmayı durdurma ve yarım kalan işlemleri inceleme yolları önceden sınanmalıdır. Erişimi kesmek her dış işlemi kendiliğinden geri almaz; gönderilmiş mesaj, yapılmış kayıt veya başlatılmış süreç için ayrı telafi gerekebilir. Bu nedenle geri dönüş planı teknik durdurma düğmesinden daha geniştir. İşlem sınırlarını baştan belirlemek, sonradan büyük bir düzeltme yapmaktan daha yönetilebilir olur.

Küçük ekiplerin uygulayabileceği temel düzen

Her kurumun kapsamlı bir güvenlik platformu satın alması gerekmiyor. Kullanılan ajanların listesini, sahiplerini, eriştikleri sistemleri ve görevlerini çıkarmak ilk adımdır. Okuma ve yazma yetkilerini ayırmak, yüksek etkili işlemlerde onay noktası koymak ve sonuçları düzenli kontrol etmek somut başlangıç sağlar. Test ortamında yanlış komut, bağlantı kesintisi ve yetki iptali senaryoları denenebilir. Böyle bir çalışma, satın alınacak ürünün hangi boşluğu doldurması gerektiğini de ortaya koyar; belirsiz ihtiyaca çözüm aramak yerine ölçülebilir hedef oluşturur.

Duyuruyu nasıl değerlendirmeli?

IBM’in yaklaşımı kimlik kontrolünü çalışma anındaki davranışla ilişkilendirme yönünde. Bu değerli bir hedef, fakat ürünün gerçek ortamda ne kadar görünürlük sunduğu entegrasyon ve testle anlaşılır. Hangi kaynakların izlendiği, gecikmeler, yanlış alarm oranı ve erişim iptalinin yayılma süresi sorulmalıdır. Haber metninde bunların bütün sonuçları yer almadığı için kesin güvenlik başarısı iddiasında bulunmuyoruz. Satın alım açıklaması, bir ürünün bütün müşterilerde kurulmuş ve doğrulanmış olduğu anlamına da gelmez.

Almadanincele Yorumu

Ajan güvenliğinde doğru soru yalnız “giriş yapabildi mi?” değil, “verilen yetkiyi beklenen iş için mi kullandı?” olmalı. IBM ve AuthMind açıklaması bu ayrımı görünür kılıyor. Yine de tek bir araç yanlış görev tanımını, aşırı geniş izinleri veya doğrulanmayan sonuçları sihirli biçimde çözmez. İyi bir düzen; dar yetki, anlaşılır sorumluluk zinciri, gerçek sonuç kontrolü ve denenmiş müdahale adımlarından oluşur. Yeni yetenekler bu düzeni desteklediği ölçüde değer taşır.

Kapak görseli: Tsinkala / Wikimedia Commons. CC BY-SA 4.0; kırpma/boyutlandırma ve site filigranı uygulanmıştır. Görsel aynı lisansla sunulur. Görsel kaynağı · Lisans.

Kaynaklar

  • IBM AuthMind ve Vault resmî açıklaması
Tags: ajan güvenliğiAuthMindHashiCorp VaultIBMyapay zekâ
SummarizeShare234
Previous Post

SGLang Konsorsiyumu Kuruldu: Yapay Zekâ Yanıtlarının Maliyetini Yazılımla Düşürmek

Next Post

Toyota GRMN Corolla İçin Japonya’da Başvurular Açıldı: 190 Araçlık Sınırlı Seri

Almadanincele Editör Ekibi

Almadanincele Editör Ekibi

Almadan İncele editör ekibi; teknoloji, yapay zeka, mobil, oyun, otomobil ve yazılım dünyasındaki gelişmeleri satın alma kararı odaklı, anlaşılır ve kaynaklı şekilde değerlendirir.

İlgili Haberler

Terradot uygulamasında tarım alanına kayaç tozu yayan araç

TerraNova: Yapay Zekâ, Taş Tozuyla Karbon Giderimini Ölçmeyi Kolaylaştırabilir mi?

by Almadanincele Editör Ekibi
Kasım 14, 2026
0

Terradot ve Microsoft, tarım alanlarında taş ayrışmasıyla karbon giderimini tahmin eden TerraNova modelini tanıttı. Simülasyon sonucu ile sahada doğrulanmış etkiyi birbirinden ayırıyoruz.

Ofiste bilgisayar başında birlikte çalışan ekip; model güvenliği konusu için temsili fotoğraf

Microsoft Lazarus Araştırması: Yapay Zekâ Modelinin Kaynağı Neden Güvenlik Meselesi?

by Almadanincele Editör Ekibi
Kasım 14, 2026
0

Microsoft’un Lazarus çalışması, normal testlerden geçen bir modelin değiştirilmiş ağırlıklarla beklenmedik davranış gösterebildiğini ortaya koyuyor. Araştırmanın neyi gösterdiğini ve neyi kanıtlamadığını ayırıyoruz.

CERN veri merkezindeki gerçek sunucular; yapay zekâ çıkarım altyapısı için temsili arşiv fotoğrafı

SGLang Konsorsiyumu Kuruldu: Yapay Zekâ Yanıtlarının Maliyetini Yazılımla Düşürmek

by Almadanincele Editör Ekibi
Kasım 13, 2026
0

LMSYS, sekiz teknoloji şirketiyle SGLang Konsorsiyumu’nu duyurdu. Girişim yeni bir sohbet modeli değil, mevcut modelleri çalıştıran yazılımın ortak geliştirilmesine odaklanıyor.

Modern bir ofiste bilgisayarlı çalışma masası; dijital kontrol ve iş sürekliliği konusu için temsili fotoğraf

IBM Araştırması: Yapay Zekâda Kontrol Var Demek Yetmiyor, Kanıt Gerekli

by Almadanincele Editör Ekibi
Kasım 12, 2026
0

IBM’in yedi ülkedeki büyük işletmeleri kapsayan araştırması, teknoloji üzerinde kontrol sahibi olunduğu düşüncesiyle bunu kanıtlama kapasitesi arasındaki farkı gündeme taşıyor.

Next Post
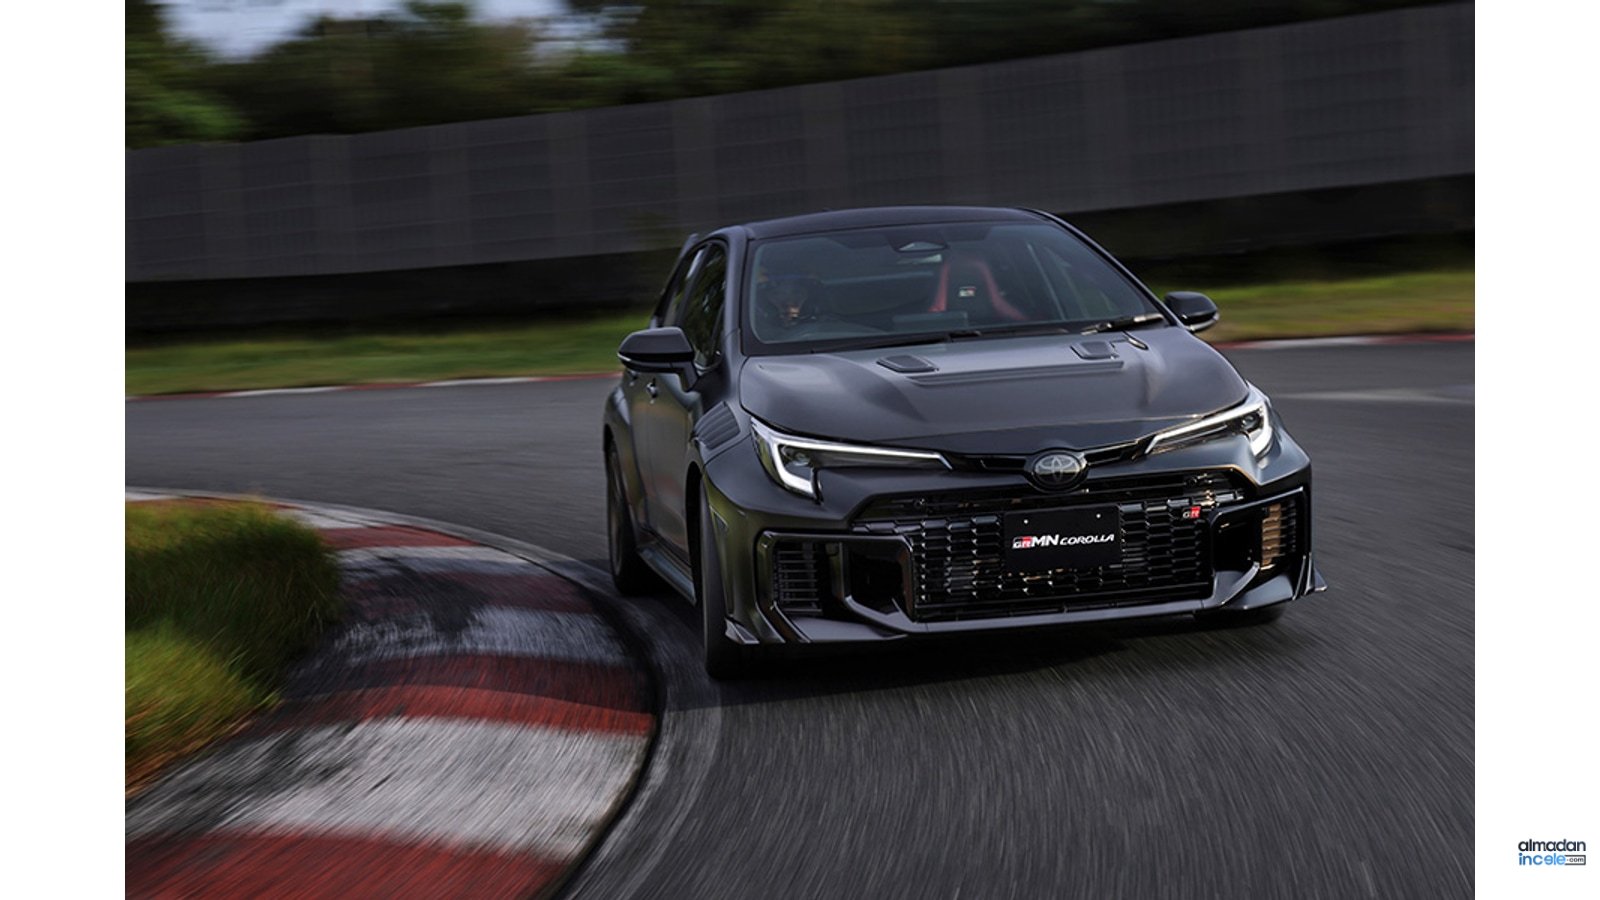
Toyota GRMN Corolla otomobilin resmî tanıtım fotoğrafı

Toyota GRMN Corolla İçin Japonya’da Başvurular Açıldı: 190 Araçlık Sınırlı Seri

Bir yanıt yazın Yanıtı iptal et

E-posta adresiniz yayınlanmayacak. Gerekli alanlar * ile işaretlenmişlerdir

Tavsiye edilen

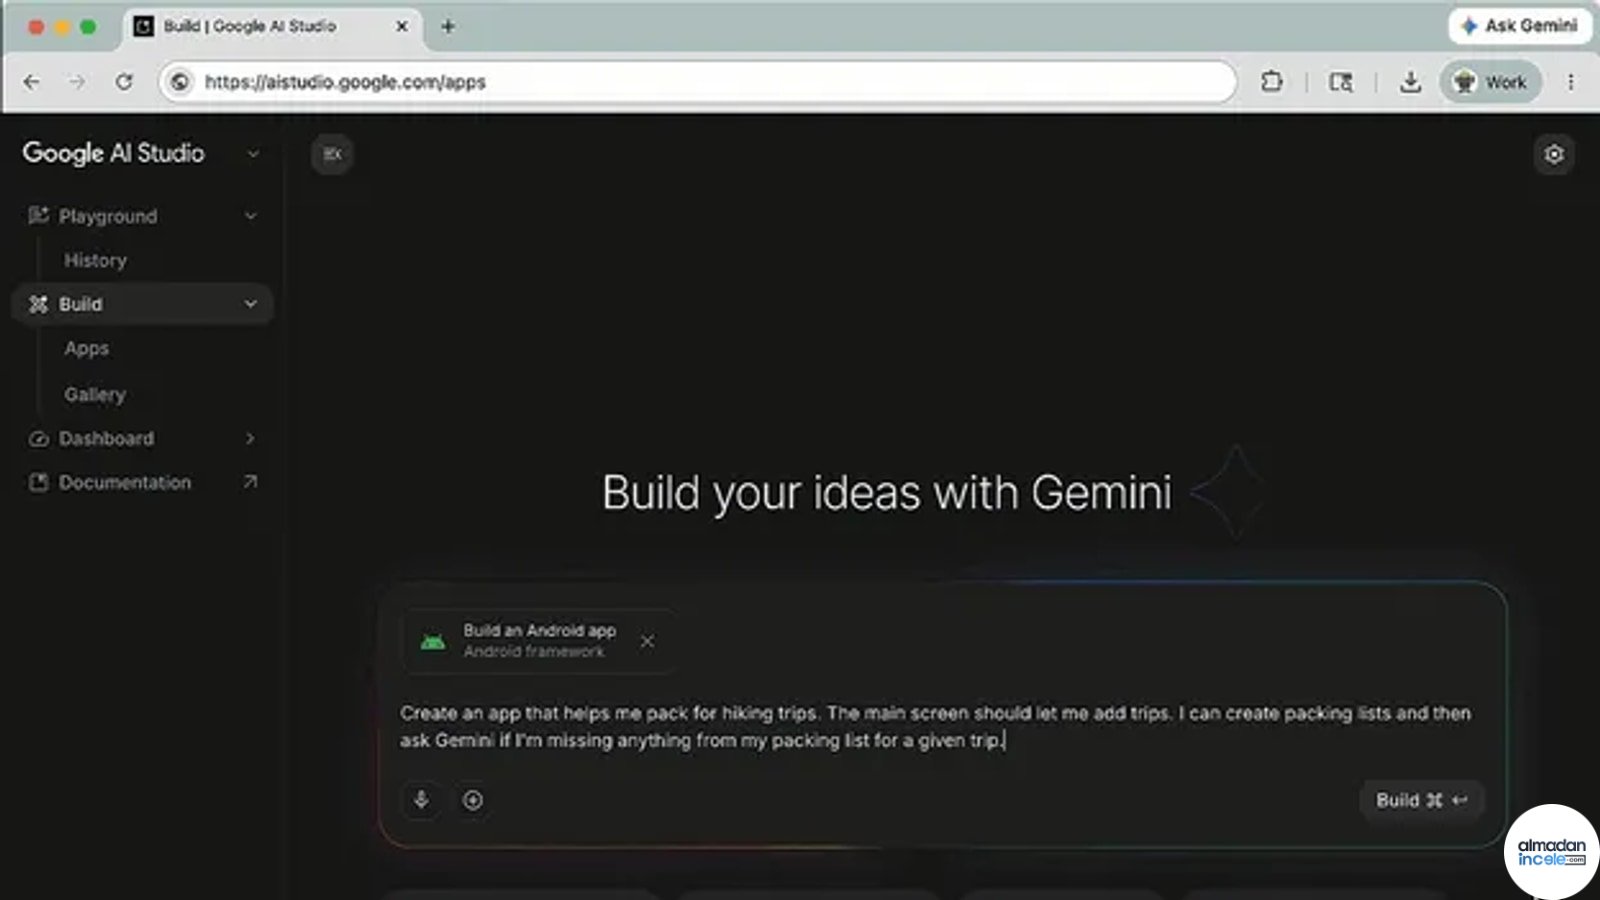
Google AI Studio ekranında doğal dille Android uygulaması oluşturma arayüzü

Google Play Kişisel Yapay Zekâ Uygulamalarını Telefona Getiriyor: Herkese Açık Olmadan Kurulum

Ekim 16, 2026
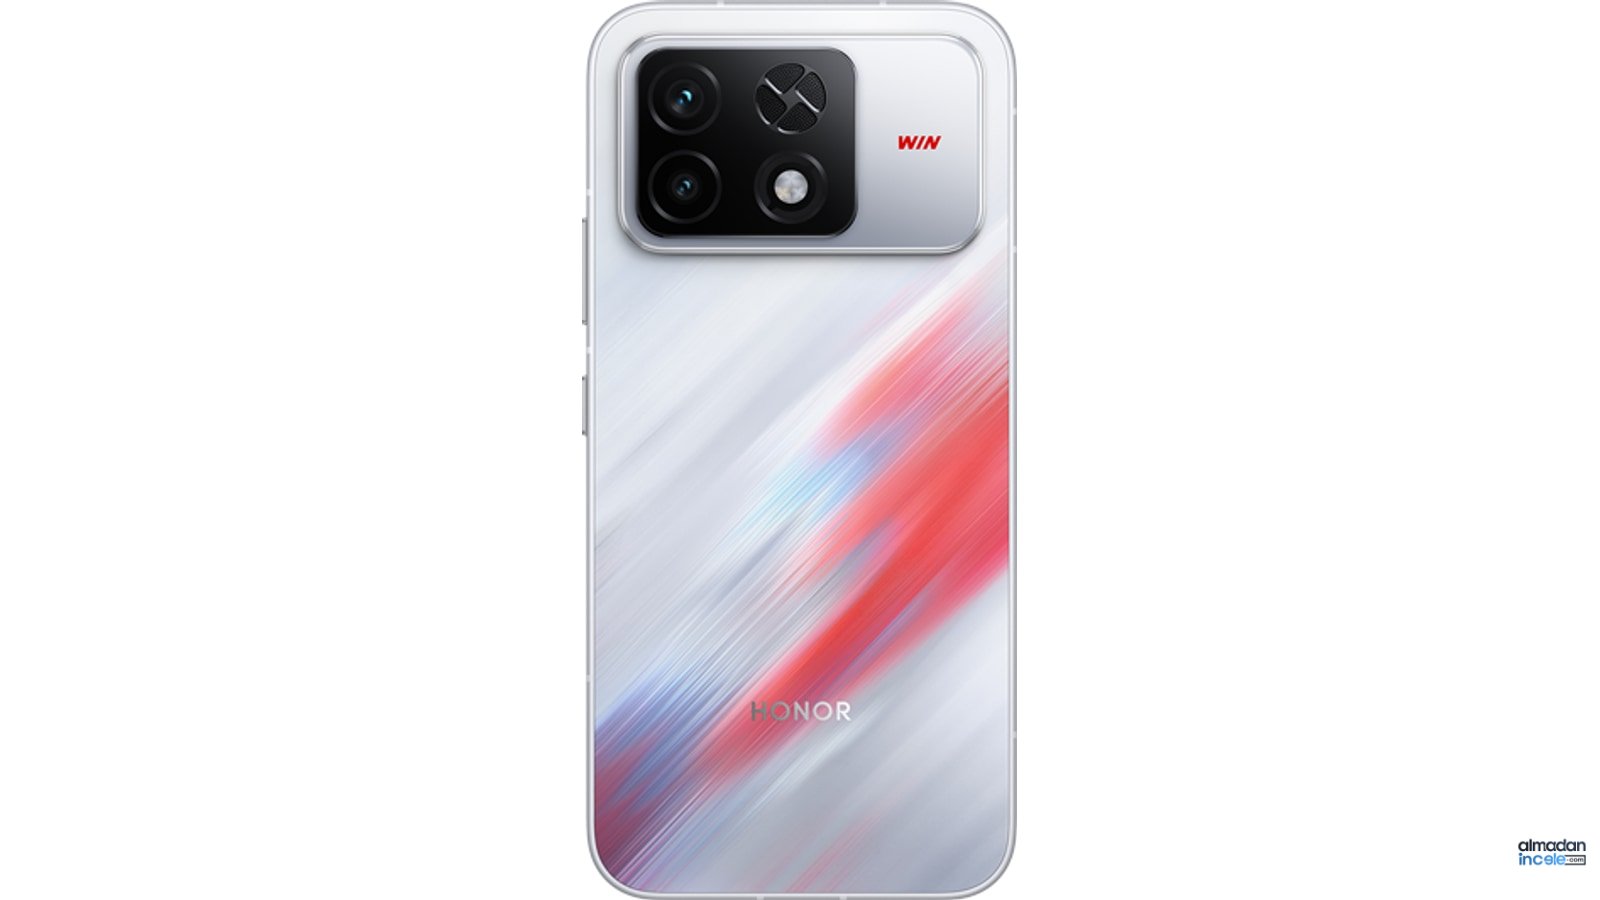
Beyaz HONOR WIN2 oyun telefonunun arka yüzü, çift kamera ve fanlı soğutma modülü

HONOR WIN2 Ön İnceleme: 185 Hz Ekran ve 10.100 mAh Pil Ne Vaat Ediyor?

Ekim 23, 2026
Aydınlık çalışma alanında dizüstü bilgisayarlar çevresinde fikir paylaşan küçük yazılım ekibi

Hermes Agent 0.23: Masaüstü, Terminal ve Sohbet Oturumlarını Tek Ağ Geçidinde Birleştiriyor

Kasım 9, 2026
Teknisyen masada elektronik devre kartını büyüteçle inceliyor

Microchip ATFCD52: Robotların Dokunma Duyusuna 52 Kanallı Yeni Bir Adım

Kasım 11, 2026
Infinix GT 50 Pro oyun telefonu; arka gövdedeki oyun ışıkları ve fiziksel omuz tetikleri

Infinix GT 50 Pro Ön İnceleme: 144 Hz Ekran ve Omuz Tetikleri Kime Hitap Ediyor?

Ekim 27, 2026
Windows bilgisayarda yenilenen Xbox uygulamasının oyun kütüphanesi arayüzü

Xbox PC Uygulaması Yenileniyor: Insider Sürümünde Daha Hızlı Açılış ve Birleşik Arama

Kasım 9, 2026
Queen’s Domain oyununda taş yapılar ve yeşilliklerle çevrili birinci şahıs keşif sahnesi

Queen’s Domain Bugün Çıktı: Eski Usul Zindan Keşfi, Dayanıklılık Tabanlı Savaş ve Uçan Kılıç

Ekim 31, 2026
Devre kartı üzerindeki mikroçip ve elektronik bileşenlerin yakın plan görünümü

Qualcomm HBC Silikonu Doğrulandı: Yapay Zekâ Sunucularında Belleğe Yakın Hesaplama

Kasım 4, 2026
Almadan İncele

Almadan İncele; teknoloji, mobil, oyun, otomobil ve yazılım dünyasında satın almadan önce doğru karar vermenize yardımcı olan inceleme, haber ve rehber içerikleri yayınlar.

Follow us

Son Yazılar

DJI Matrice 5T drone, dağlık arazide akşam ışığında uçarken

DJI Matrice 5T Ön İnceleme: Termal Kamera, Radar ve 59 Dakikalık Uçuş İddiası

Kasım 14, 2026
Alienware AW3226Q monitörün ayaklı ve önden açılı görünümü

Alienware AW3226Q Ön İnceleme: 32 İnç 4K OLED Monitörde 165 Hz Dengesi

Kasım 14, 2026

Takip

Guild Saga Vanished Worlds oyununda ekip ve karakter diyaloğu ekranı

Guild Saga: Vanished Worlds PS5’e Geliyor: Mayıs 2027 İçin Taktik RPG Planı

Kasım 14, 2026
Pixel 10 Pro telefonlarda Rambler ile konuşmadan düzenlenen mesajın önceki ve sonraki görünümü

Kasım Pixel Drop: Pixel 10’a Gemini Intelligence, Rambler ve Yeni Kişiselleştirme Araçları

Kasım 14, 2026
  • Teknoloji Haberleri
  • İnceleme
  • Mobil
  • Nasıl Yapılır
  • Otomobil
  • Oyun
  • Yazılım
  • Yapay Zeka

© 2026 almadanincele.com. Tüm hakları saklıdır.

No Result
View All Result
  • Teknoloji Haberleri
  • İnceleme
  • Mobil
  • Nasıl Yapılır
  • Otomobil
  • Oyun
  • Yazılım
  • Yapay Zeka

© 2026 almadanincele.com. Tüm hakları saklıdır.