AI News
  • Teknoloji Haberleri
  • İnceleme
  • Mobil
  • Nasıl Yapılır
  • Otomobil
  • Oyun
  • Yazılım
  • Yapay Zeka
No Result
View All Result
AI News
  • Teknoloji Haberleri
  • İnceleme
  • Mobil
  • Nasıl Yapılır
  • Otomobil
  • Oyun
  • Yazılım
  • Yapay Zeka
No Result
View All Result
AI News
No Result
View All Result
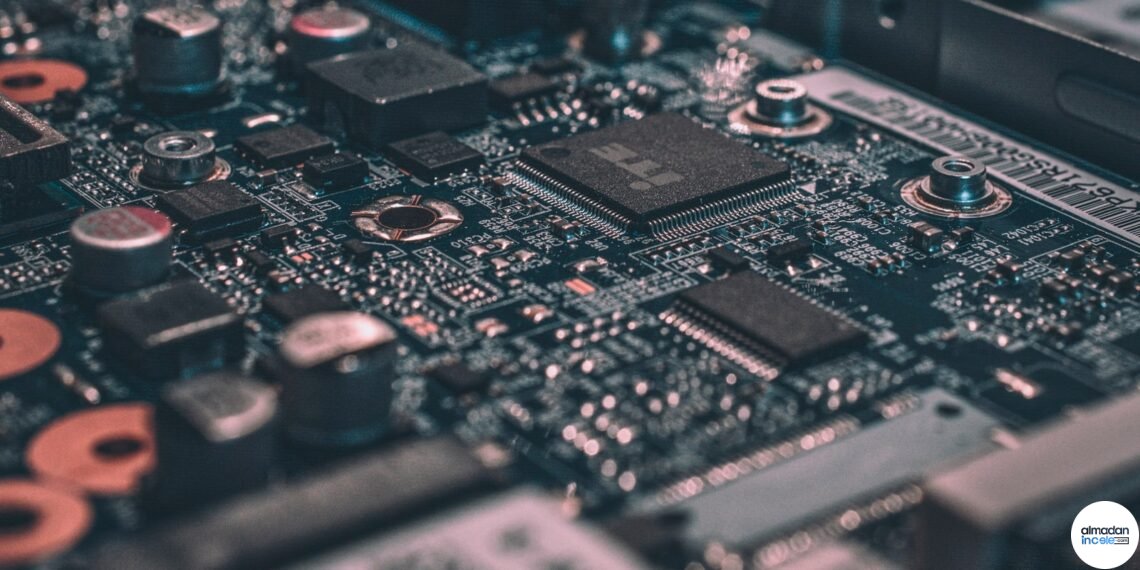
Akıllı telefon ve bağlantılı cihazlarda kullanılan elektronik devre kartının yakın plan gerçek fotoğrafı

Unsplash License kapsamında kullanılan elektronik devre kartı fotoğrafı; şirket logosu kullanılmamıştır.

MediaTek Ekim Güvenlik Bülteninde 2 Kritik ve 9 Yüksek Önemli Açık Bildirdi

Ekim 5, 2026
in Teknoloji Haberleri
0
585
SHARES
3.2k
VIEWS
ChatGPT ile özetleyinFacebook'ta paylaş

MediaTek, 5 Ekim 2026 tarihli ürün güvenliği bülteninde belirli yonga setlerini etkileyen toplam 30 güvenlik açığını listeledi: iki kritik, dokuz yüksek ve 19 orta önem sınıfında. Bülten, yonga tasarımcısının belirli teknik sorunları açıkladığı anlamına geliyor; her MediaTek işlemcili telefonun açık bulunduğu veya tüm cihazların aynı şekilde risk altında olduğu anlamına gelmiyor. MediaTek, cihaz üreticilerine yamaların yayından en az iki ay önce bildirildiğini ve bilinen aktif istismar görmediğini söylüyor. Son kullanıcı açısından en önemli adım, telefon üreticisinin güvenlik güncellemesini takip etmek.

Öne çıkan bilgiler

  • Bülten 5 Ekim 2026 tarihli; toplam 30 CVE listeleniyor: 2 kritik, 9 yüksek, 19 orta
  • İki kritik sorun modem alt bileşeninde sınır kontrolü eksikliğiyle taşma riski olarak açıklanıyor
  • Şirket, cihaz üreticilerinin yamaları en az iki ay önce aldığını bildiriyor
  • MediaTek açıklamasında bilinen aktif saldırı olmadığını söylüyor
  • Yamanın telefona ulaşma zamanını cihaz üreticisi ve operatör belirliyor
  • Etkilenen yonga listesi bülten notuna göre eksik olabilir; her MediaTek cihaz etkilenmiş sayılmaz

Neden gündemde?

Bültendeki iki kritik sorun modem alt bileşeninde ve eksik sınır kontrolü nedeniyle bellek dışına yazma olasılığı olarak tanımlanıyor. Bu tür bir hata, yazılımın bellekte izin verilen alanın dışına veri yazmasına yol açabilecek sınıftadır; gerçek etki, cihaz yazılımının uygulama biçimine ve çevredeki korumalara bağlıdır. Dokuz yüksek önem seviyesindeki CVE’ler video kod çözücü/kodlayıcı ve başka alt bileşenleri de kapsıyor. Güvenlik puanı teknik ciddiyet hakkında önceliklendirme sunar; tek başına cihazın internete açık olduğu, saldırının çalıştığı veya belirli bir kullanıcının hedef alındığı sonucunu vermez.

Teknik ve pratik ayrıntılar

MediaTek’in bülteninde etkilenen yonga aileleri arasında farklı yıllara ve cihaz türlerine ait model numaraları yer alıyor; listede telefon platformlarının yanında tablet, televizyon ve bağlantılı cihazlarda kullanılabilen yongalar da bulunabiliyor. Kritik sınıf CVE-2026-20519 ve CVE-2026-20520 için alt bileşen modem, açıklanan sorun ise sınır kontrolü eksikliğinden doğan dışarı taşan yazma riski. Yüksek önem sınıfında video çözme ve kodlama bileşenleri gibi farklı alanlar mevcut. Kapsamın cihazdan cihaza değişmesi nedeniyle yalnızca işlemci markasına bakıp etkilenme kararı vermek doğru değil; üretici model ve yazılım sürümünü eşleştirmeli.

Günlük kullanımda ne ifade ediyor?

Yonga sağlayıcısından çıkan düzeltmenin kullanıcıya ulaşması birden fazla basamaktan geçiyor. MediaTek referans yamayı üreticiye iletir; telefon markası bunu kendi Android sürümüne, sürücülerine ve cihaz yazılımına uyarlar; bazı pazarlarda operatör onayı ve dağıtım takvimi de araya girer. Bu yüzden bülten tarihinde bir yamanın hazırlanmış olması, her telefonun aynı gün güncelleneceği anlamına gelmiyor. Kullanıcılar Ayarlar içindeki sistem ve güvenlik güncellemesi ekranını kontrol etmeli, üreticinin güvenlik duyurularında cihaz modelinin adını aramalı ve kurulumdan sonra güvenlik yama düzeyini doğrulamalı.

Sınırlamalar ve henüz bilinmeyenler

Bültendeki “şu anda aktif istismar bilinmiyor” ifadesi, hiçbir saldırı olamayacağının garantisi değildir; yalnızca şirketin yayım anındaki bilgisini yansıtır. Ayrıca MediaTek, yonga listelerinin eksik olabileceğini belirtiyor. Telefonun marka ve modeli, yonga sürümü, üreticinin yazılım uygulaması ve mevcut yamalar bilinmeden kullanıcıya özel risk seviyesi verilemez. Güncelleme henüz görünmüyorsa cihazı değiştirmek veya şüpheli “güvenlik yamaları” yüklemek doğru çözüm değil. Resmî olmayan dosyalar ve bilinmeyen kaynaklardan yüklenen uygulamalar ek risk doğurabilir. Kurumsal cihazlarda BT yöneticisinin dağıtım takvimi izlenmeli.

Kimler için anlamlı?

Android kullanıcıları için pratik kontrol şu: telefon yazılımını en güncel resmî sürüme alın, Google Play sistem güncellemesini ayrıca kontrol edin ve markanın kendi güvenlik bültenini takip edin. Model numarası aynı olsa da bölgesel yazılım ve operatör sürümü farklı olabilir; başka ülkenin paketini yüklemeyin. Kurumsal filoda yonga seti listesini varlık envanteriyle eşleştiren BT ekibi üreticiden CVE eşlemesini istemeli ve yamayı önce test grubunda deneyebilir. Üretici henüz bilgi yayımlamadıysa MediaTek’in genel bülteni cihazın etkilenip etkilenmediğini kesinleştirmez; resmi yanıt beklemek gerekir.

Editoryal kontrol noktası

Güvenlik güncellemesi sonrası telefonun ayarlarındaki Android güvenlik yaması tarihini not edin ve üreticinin modelinize özel bültenindeki tarih ile karşılaştırın. Sürüm numarası değişmiş ama yama tarihi eski kalmışsa, cihaz üreticisinin dağıtımı tamamlayıp tamamlamadığını araştırın. Pil veya performansta geçici değişiklik görmeniz tek başına bir açığın istismar edildiğini göstermez. Güvenilir olmayan bir uygulamadan gelen “telefonunuz etkilenmiş” uyarısına tıklayıp dosya yüklemekten kaçının; kontrolü Ayarlar, üreticinin destek uygulaması ya da resmî destek sayfası üzerinden yapın. Bu rutin hem gereksiz paniği hem de sahte güncelleme riskini azaltır.

Almadanincele Yorumu

Bu bülten dikkate değer çünkü iki kritik ve dokuz yüksek önem sınıfındaki açığı yonga seviyesinde görünür kılıyor. Fakat manşeti “MediaTek telefonlar hacklendi” biçiminde okumak yanlış olur: şirket bilinen aktif istismar olmadığını söylüyor, yamalar OEM’lere daha önce verilmiş ve kullanıcı güncellemesi üretici dağıtımına bağlı. Telefon sahipleri için sakin ve doğru hareket resmî güncellemeyi kurmak, kurumsal kullanıcılar içinse CVE listesini cihaz envanteriyle doğrulamak. Eksik etkilenebilir yonga listesi uyarısı da model bazlı üretici açıklamasının önemini artırıyor.

Kapak görseli

Unsplash License kapsamında kullanılan elektronik devre kartı fotoğrafı; şirket logosu kullanılmamıştır. Kaynak ve lisans bilgisi medya kaydına eklenmiştir.

Kaynaklar

  • MediaTek – October 2026 Product Security Bulletin
  • Android güvenlik bülteni arşivi

Kapak görseli: Unsplash License kapsamında kullanılan elektronik devre kartı fotoğrafı; şirket logosu kullanılmamıştır.. Kullanım bilgisi: Unsplash License; görsel kaynağı ve fotoğrafçı medya kaydında belirtilmiştir..

Kaynaklar

  • MediaTek – October 2026 Product Security Bulletin
  • Android güvenlik bülteni arşivi
Tags: Akıllı telefon güvenliğiAndroid güvenliğiCVE-2026Güvenlik GüncellemesiMediaTek
SummarizeShare234
Previous Post

Subaru, Japan Mobility Show Bizweek 2026’da Sürücü İzleme ve Otonom Sürüş Deneme Aracını Gösterecek

Next Post

Android 17 QPR3 Beta 1 Yayımlandı: Pixel Kullanıcıları Kurmadan Önce Bunları Bilmeli

Almadanincele Editör Ekibi

Almadanincele Editör Ekibi

Almadan İncele editör ekibi; teknoloji, yapay zeka, mobil, oyun, otomobil ve yazılım dünyasındaki gelişmeleri satın alma kararı odaklı, anlaşılır ve kaynaklı şekilde değerlendirir.

İlgili Haberler

Bir yazılım ekibi ortak ekrandaki iş akışını toplantı sırasında inceliyor

Google Workspace MCP İçin Son Gün Yaklaşıyor: OAuth İstemcilerinde Ajan İşareti Gerekecek

by Almadanincele Editör Ekibi
Kasım 10, 2026
0

Google, 11 Kasım’dan itibaren Workspace MCP sunucularının AI agent olarak işaretlenmemiş OAuth istemcilerini reddedeceğini duyurdu. Yalnız standart Workspace REST API kullanan uygulamalar etkilenmiyor.

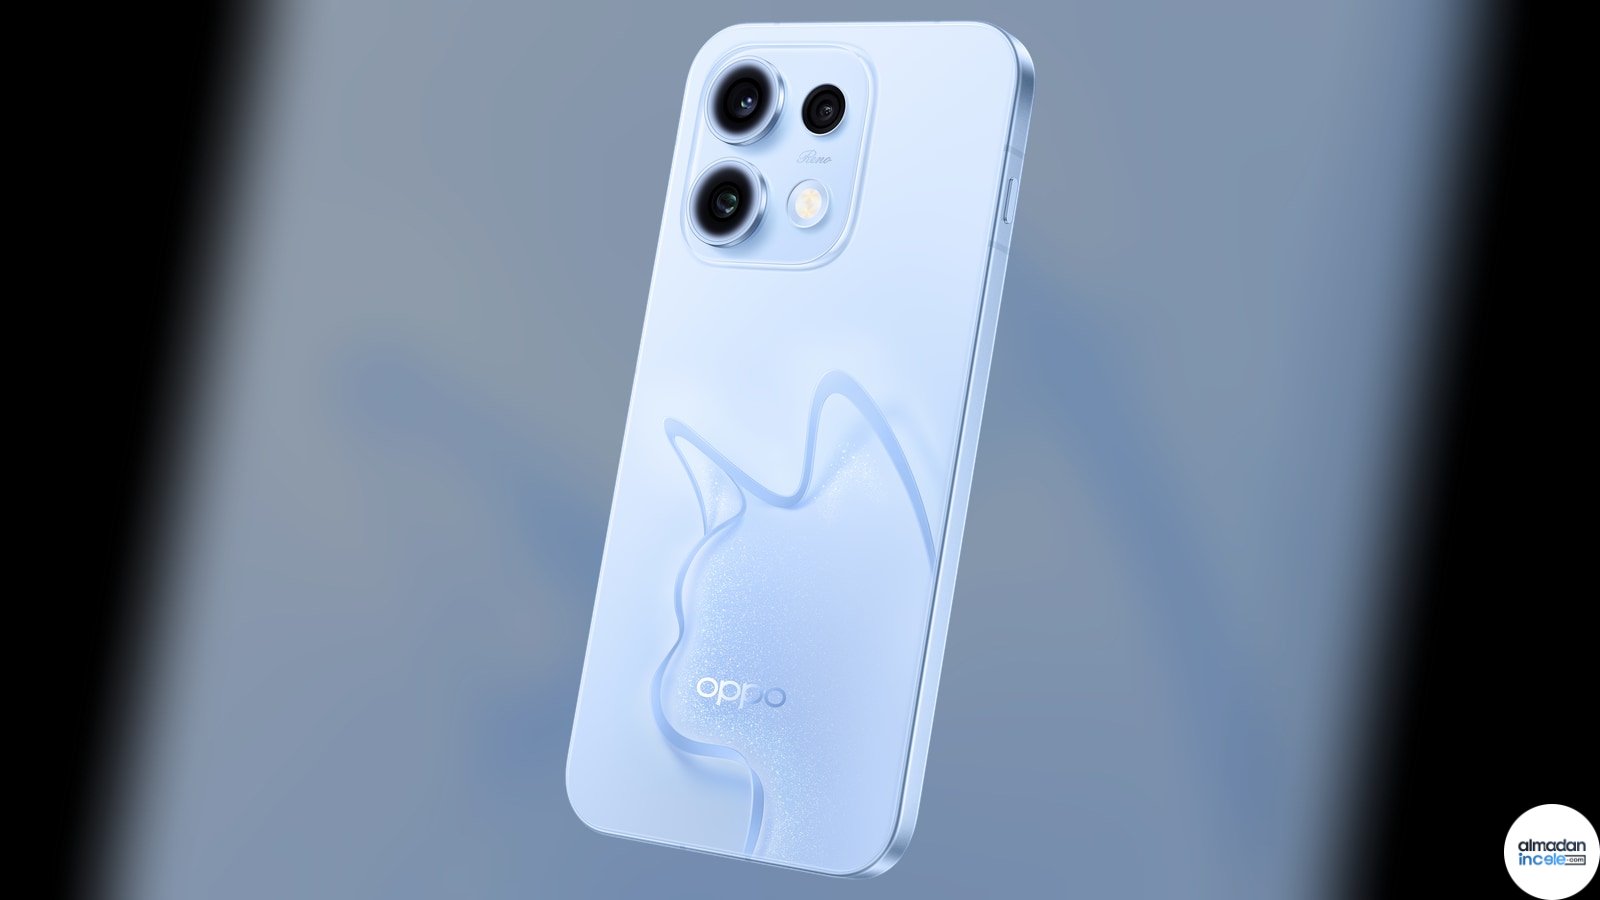
OPPO Reno17 serisinin resmî tanıtım sayfasındaki ürün tasarımını gösteren görsel

OPPO Reno17 İçin Resmî Tanıtım Tarihi 16 Kasım: 9 Kasım İddiası Nereden Çıktı?

by Almadanincele Editör Ekibi
Kasım 9, 2026
0

Reno17 için dolaşıma giren 9 Kasım tarihi OPPO’nun resmî sayfasıyla uyuşmuyor. Üretici, Çin’deki etkinliği 16 Kasım saat 19.00 olarak duyuruyor; teknik özelliklerin çoğu ise henüz kesin değil.

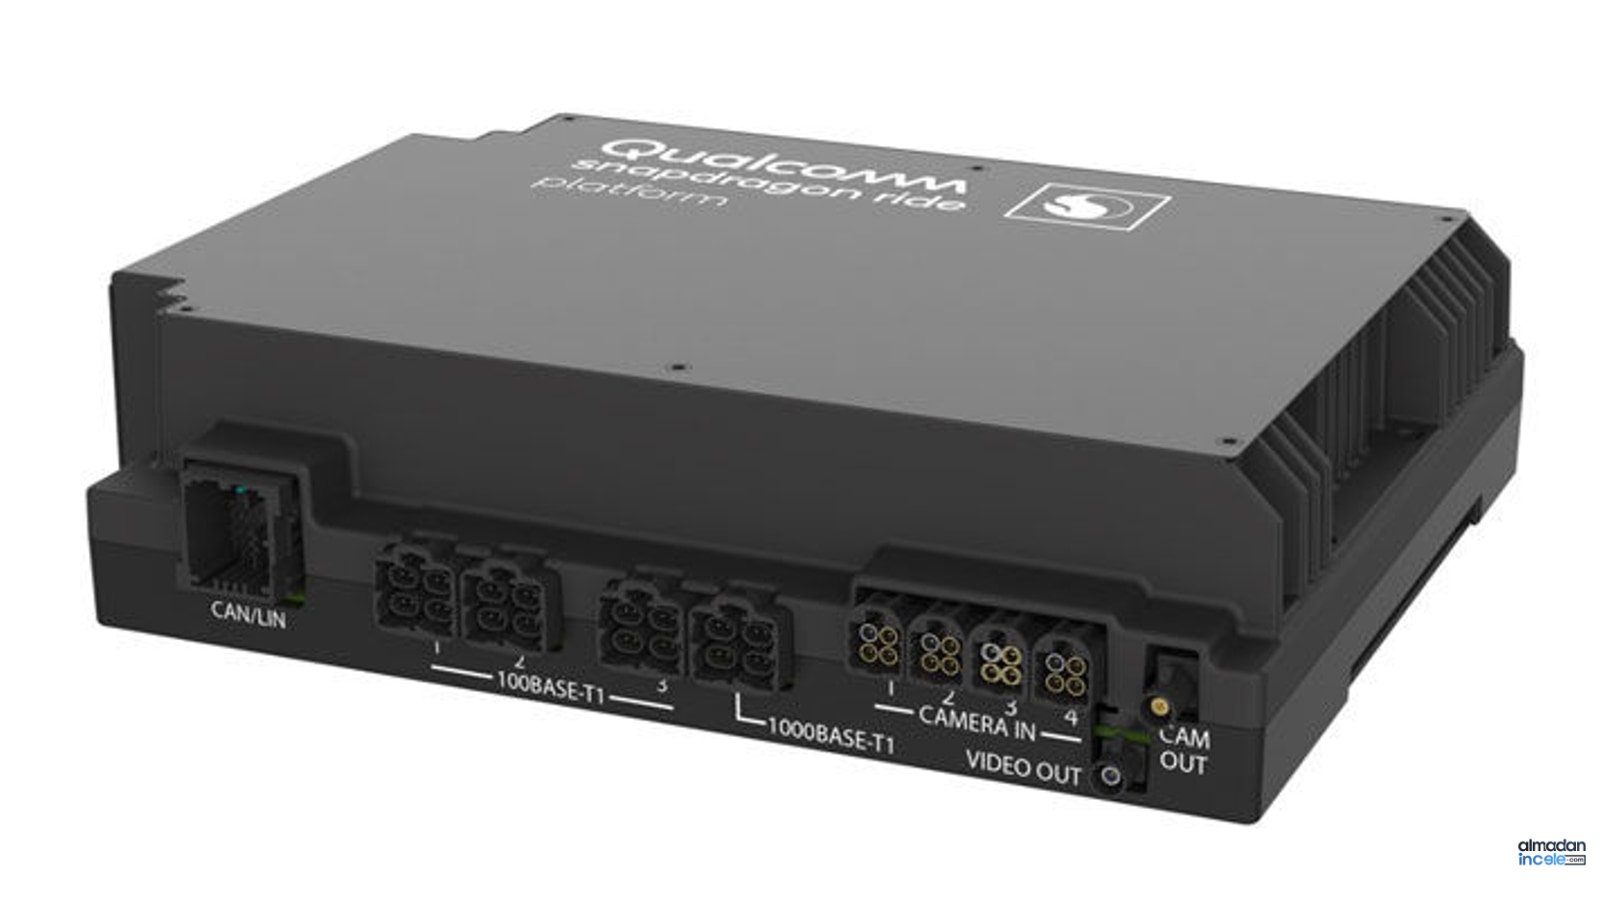
Qualcomm Snapdragon Ride otomotiv bilgi işlem referans donanımı üzerindeki bağlantı portları

Infineon ve Qualcomm, Araç İçi Yapay Zekâ Bilgisayarına Güvenlik Katmanı Ekliyor

by Almadanincele Editör Ekibi
Kasım 8, 2026
0

Infineon ile Qualcomm’un teknik anlaşması, Snapdragon Ride platformunun yanına güvenlik izleme ve gerçek zamanlı kontrol görevleri için AURIX mikrodenetleyici tabanlı bir alt sistem koyuyor. Yeni ortaklığın neleri kapsamadığını...

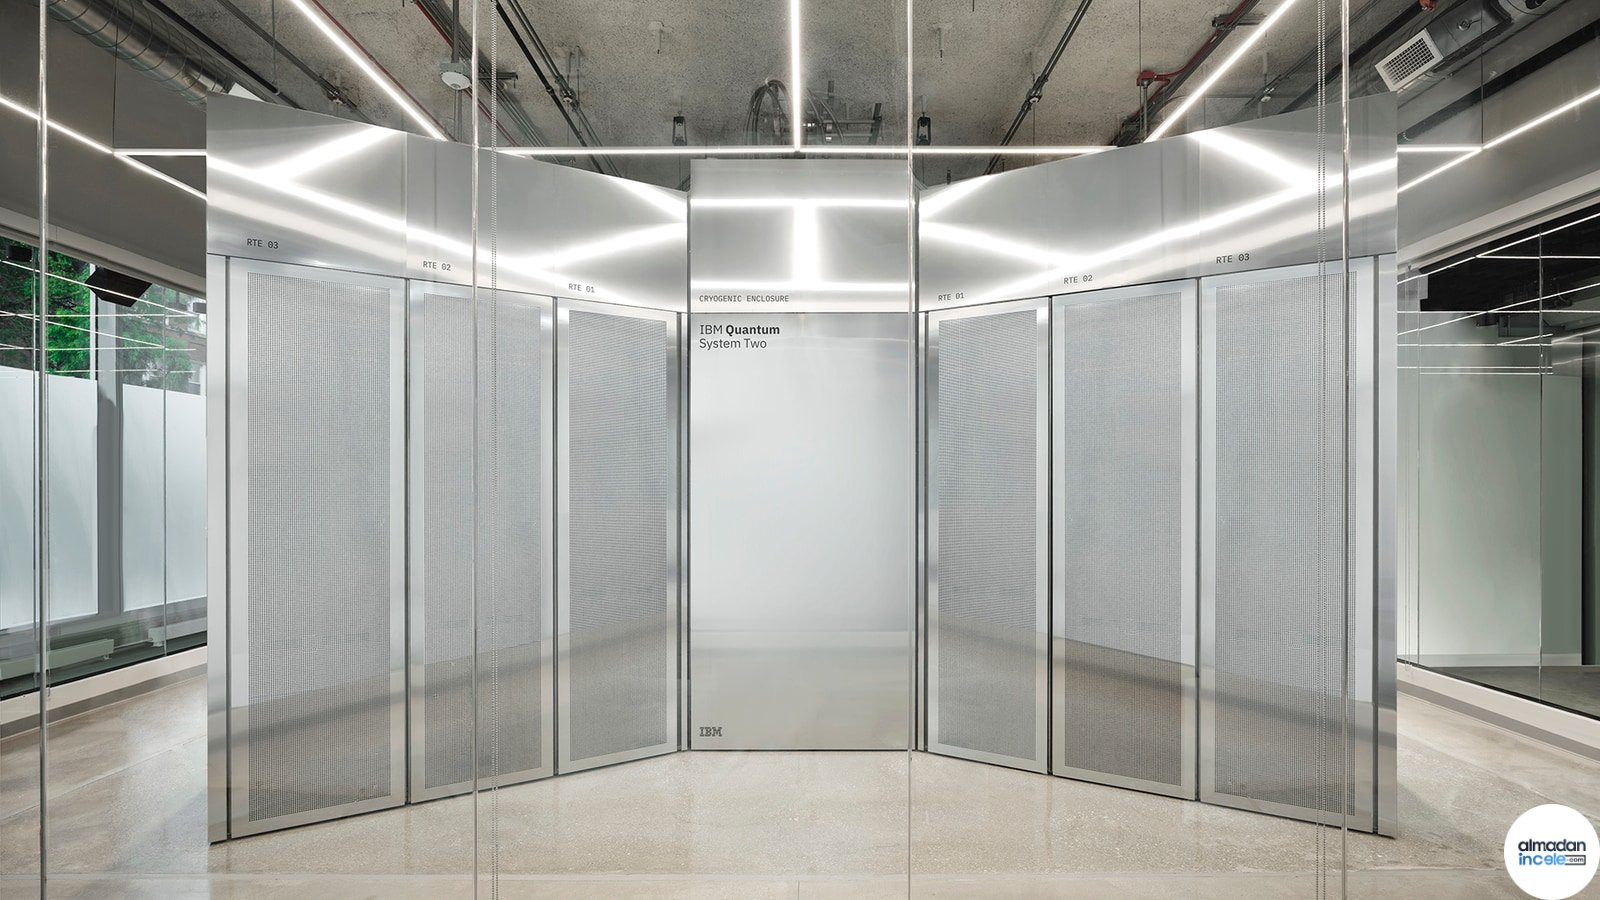
IBM Quantum System Two kuantum bilgisayarı Chicago Hyde Park Labs’ta

IBM Quantum System Two Chicago’da Çalışmaya Başladı: Nighthawk Çipi Kullanılıyor

by Almadanincele Editör Ekibi
Kasım 7, 2026
0

IBM, Chicago’daki Hyde Park Labs’ta Quantum System Two’yu devreye aldı. Nighthawk işlemcisi ve araştırma ortaklıklarının kapsamını, bugünkü sınırlarla birlikte aktarıyoruz.

Next Post
Android uygulamaları açık bir akıllı telefonun yatay kadrajlı fotoğrafı

Android 17 QPR3 Beta 1 Yayımlandı: Pixel Kullanıcıları Kurmadan Önce Bunları Bilmeli

Bir yanıt yazın Yanıtı iptal et

E-posta adresiniz yayınlanmayacak. Gerekli alanlar * ile işaretlenmişlerdir

Tavsiye edilen

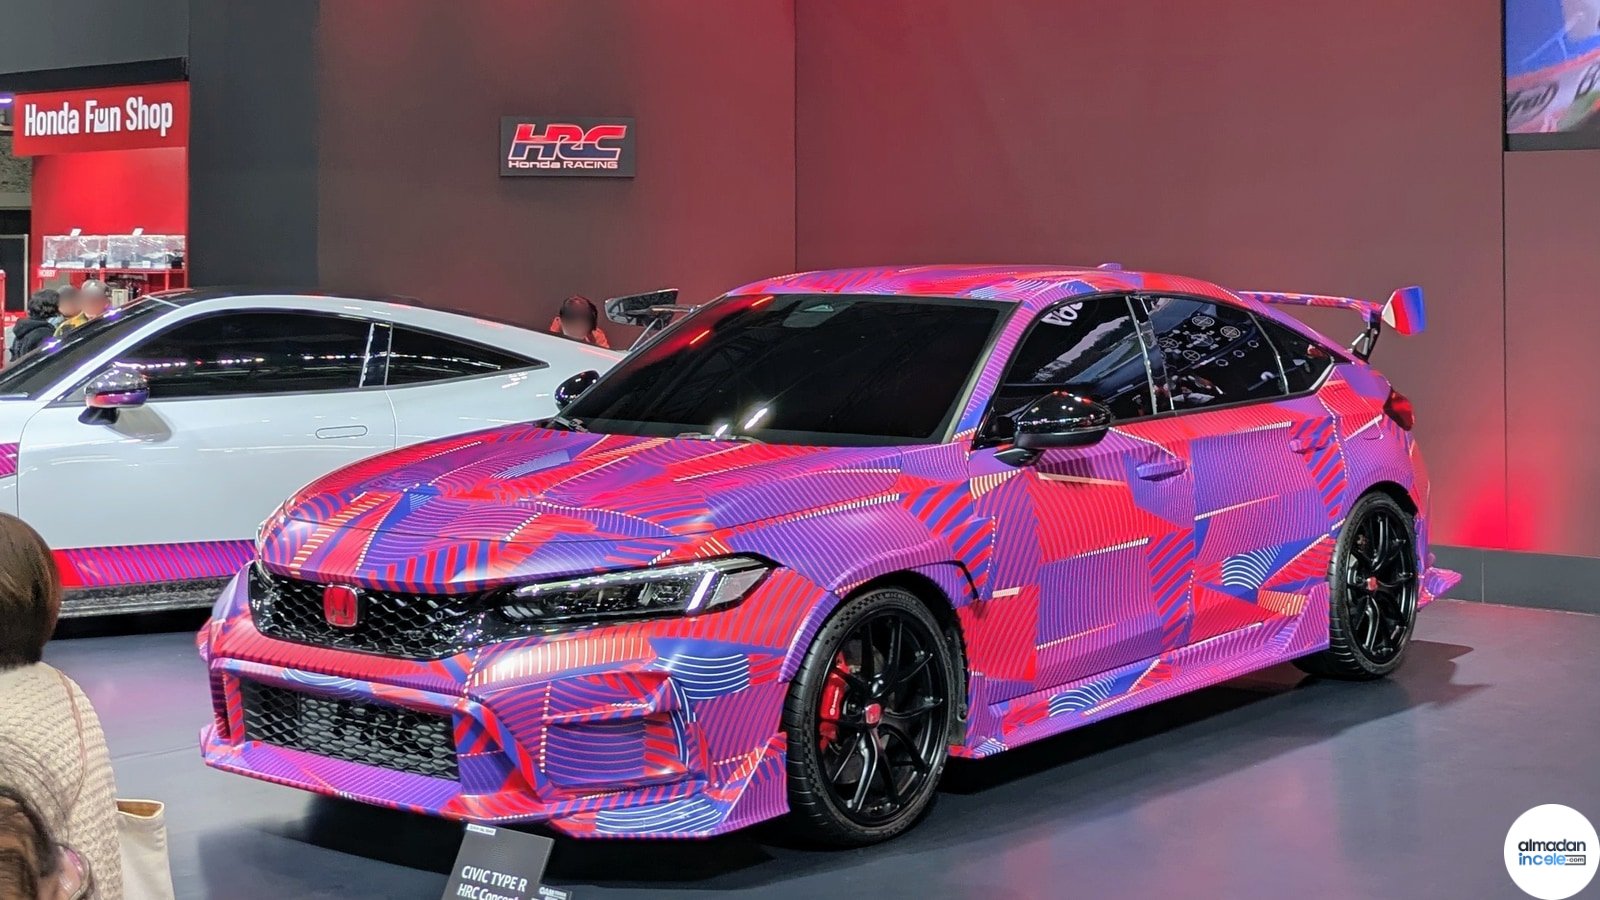
Honda Civic Type R HRC Concept, Tokyo Auto Salon’da sergilenen yarış odaklı konsept otomobil

Honda Civic Type R HRC Concept ABD İçin Geliştiriliyor: SEMA 2026 Öncesi Bilinenler

Kasım 2, 2026
Keychron Q11 Ultra 8K klavyenin kablosuz iki yarısı masa üzerinde ayrı duruyor

Keychron Q11 Ultra 8K Ön İnceleme: Kablosuz İki Parçalı Klavye Ne Kazandırıyor?

Kasım 22, 2026
Mitsubishi Outlander Diamond Trail Edition, arazi lastikleri ve özel gövde kaplamalarıyla SEMA 2026’da sergileniyor

Mitsubishi Outlander Diamond Trail: SEMA 2026’da Daha Arazi Odaklı Outlander

Kasım 4, 2026
NuPhy Air75 V3 Moonbow Edition klavye, dizüstü bilgisayar ve masa aksesuarlarıyla açık mavi zeminde

NuPhy Air75 V3 Moonbow Edition Ön İnceleme: Görünümden Önce Tuş Düzenine Bakın

Kasım 20, 2026
İki kişilik elektrikli smart #2 şehir otomobili, resmî tanıtım görseli

Elektrikli smart #2 Çin’de Satışa Çıktı: 290 Km Hedef Menzil ve 6,95 Metre Dönüş Çapı

Kasım 10, 2026
Laboratuvarda eldivenli araştırmacının deney kabıyla çalışması; bilimsel yöntem konusu için temsili fotoğraf

OpenAI Bilim Blogunu Açtı: Yapay Zekâ Araştırmalarında Sonuç Kadar Yöntem de Önemli

Kasım 16, 2026
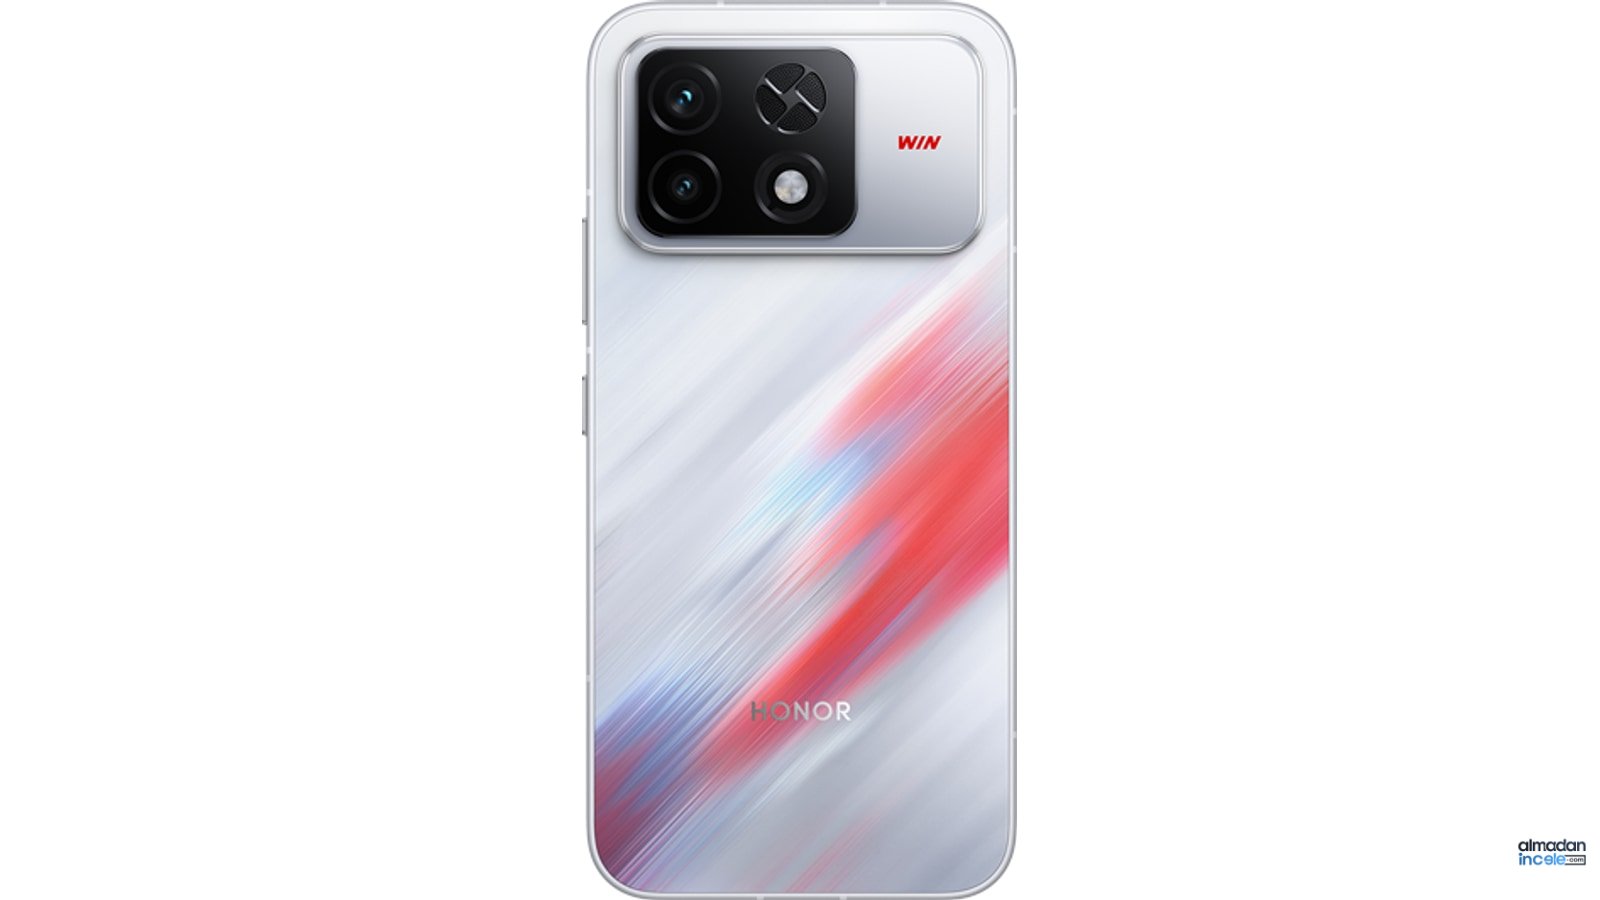
Beyaz HONOR WIN2 oyun telefonunun arka yüzü, çift kamera ve fanlı soğutma modülü

HONOR WIN2 Ön İnceleme: 185 Hz Ekran ve 10.100 mAh Pil Ne Vaat Ediyor?

Ekim 23, 2026
Yeni iPad mini elde tutulurken OLED ekranında renkli bir görsel gösteriyor

iPad mini Ön İnceleme: 8,5 İnç OLED ve A20 Pro Küçük Tableti Nasıl Değiştiriyor?

Ekim 26, 2026
Almadan İncele

Almadan İncele; teknoloji, mobil, oyun, otomobil ve yazılım dünyasında satın almadan önce doğru karar vermenize yardımcı olan inceleme, haber ve rehber içerikleri yayınlar.

Follow us

Son Yazılar

Keychron Q11 Ultra 8K klavyenin kablosuz iki yarısı masa üzerinde ayrı duruyor

Keychron Q11 Ultra 8K Ön İnceleme: Kablosuz İki Parçalı Klavye Ne Kazandırıyor?

Kasım 22, 2026
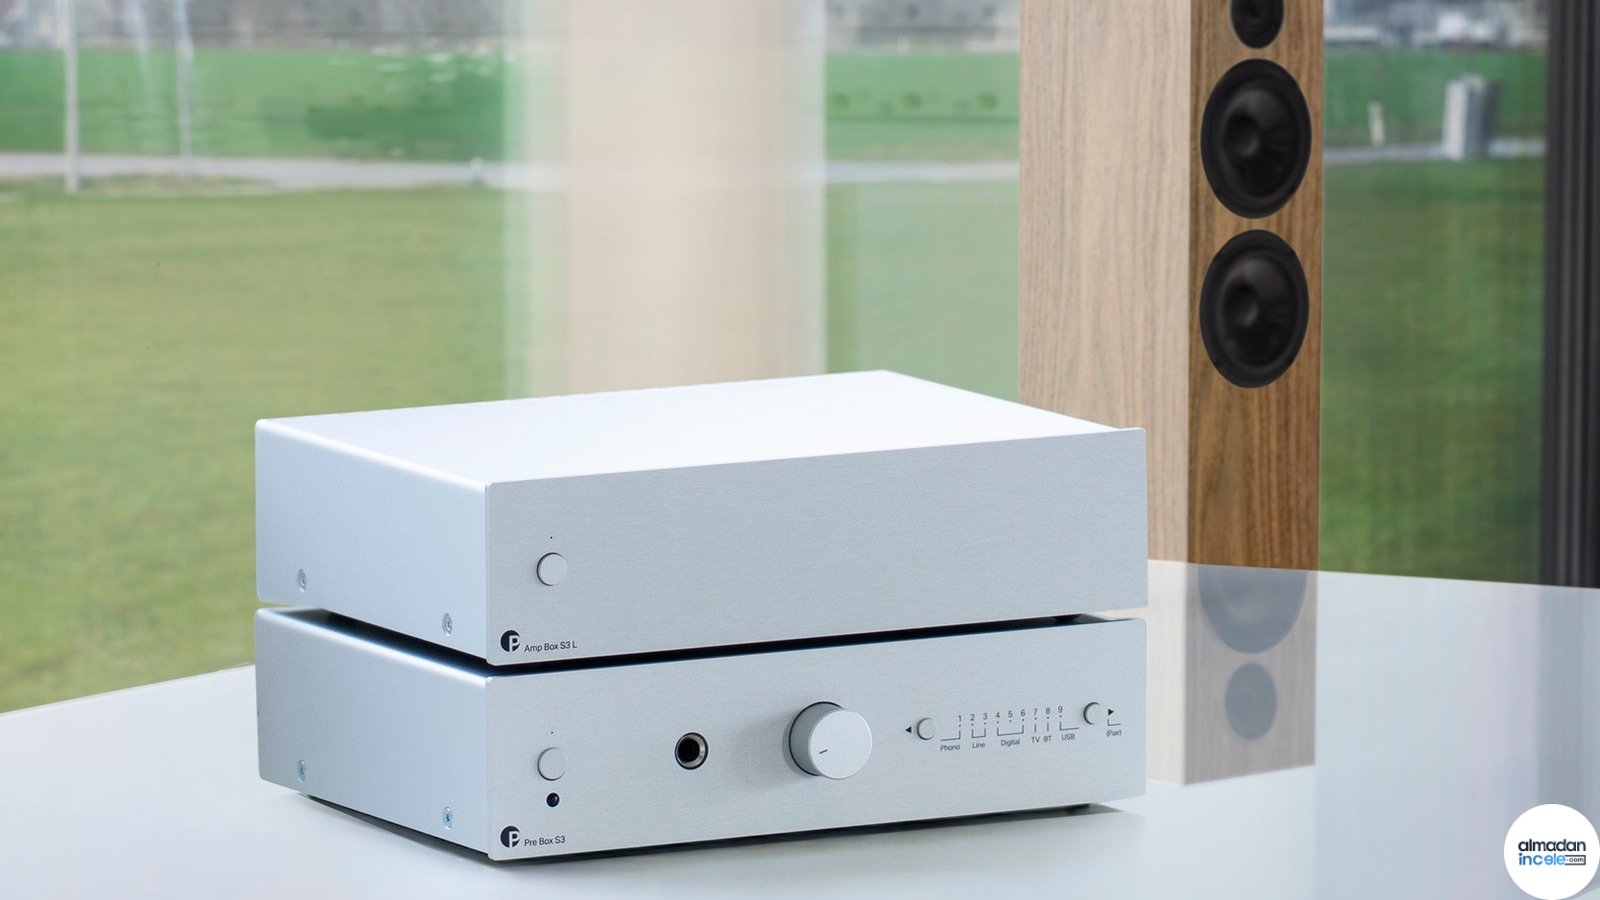
Pro-Ject Amp Box S3 L güç amplisi, Pre Box S3 ve hoparlörle birlikte

Pro-Ject Amp Box S3 L Ön İnceleme: Küçük Gövdede Güç Amplisi Kimlere Uygun?

Kasım 22, 2026

Takip

GTA VI resmî oyun sahnesinde Jason ve Lucia, kulüp ortamında

GTA VI İçin İlk Gün 3,79 Milyar Dolar Satış Açıklandı: Rakam Ne Anlama Geliyor?

Kasım 22, 2026
Samsung Galaxy S26 Ultra telefonun resmî ürün videosundaki önden görünümü

One UI 9.5 Beta Başladı: Kamera, App Lock ve Türkiye İçin Bilinmesi Gerekenler

Kasım 22, 2026
  • Teknoloji Haberleri
  • İnceleme
  • Mobil
  • Nasıl Yapılır
  • Otomobil
  • Oyun
  • Yazılım
  • Yapay Zeka

© 2026 almadanincele.com. Tüm hakları saklıdır.

No Result
View All Result
  • Teknoloji Haberleri
  • İnceleme
  • Mobil
  • Nasıl Yapılır
  • Otomobil
  • Oyun
  • Yazılım
  • Yapay Zeka

© 2026 almadanincele.com. Tüm hakları saklıdır.