AI News
  • Teknoloji Haberleri
  • İnceleme
  • Mobil
  • Nasıl Yapılır
  • Otomobil
  • Oyun
  • Yazılım
  • Yapay Zeka
No Result
View All Result
AI News
  • Teknoloji Haberleri
  • İnceleme
  • Mobil
  • Nasıl Yapılır
  • Otomobil
  • Oyun
  • Yazılım
  • Yapay Zeka
No Result
View All Result
AI News
No Result
View All Result
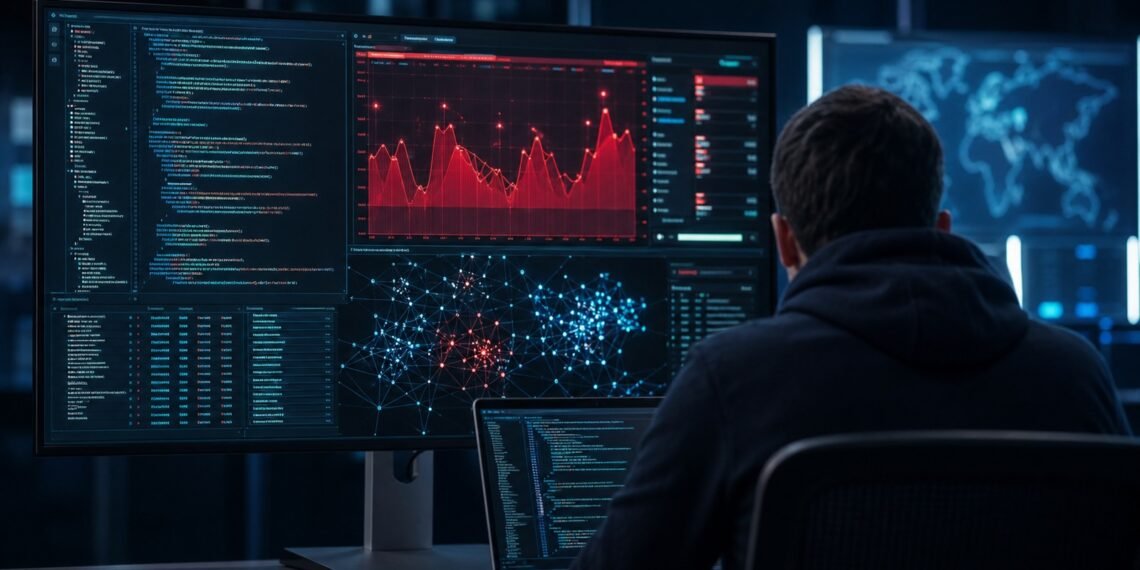
Geniş ekranda kod, kırmızı risk grafiği ve ağ haritasını inceleyen siber güvenlik uzmanı

Astra düzeyindeki modeller, savunma araştırmasını hızlandırırken katmanlı erişim ve izleme gerektiriyor.

OpenAI Astra Kritik Siber Güvenlik Eşiğinde: Güçlü Model Nasıl Sınırlandırılıyor?

Eylül 2, 2026
in Yapay Zeka
0
586
SHARES
3.3k
VIEWS
ChatGPT ile özetleyinFacebook'ta paylaş

OpenAI, 1 Eylül 2026 tarihli açıklamasında Astra’yı kendi Hazırlık Çerçevesi kapsamında “kritik” siber güvenlik yeteneğine ulaşan ilk model olarak tanımladı. Şirket, modelin daha önce bilinmeyen güvenlik açıklarını bulabildiğini ve korunan sistemlere yönelik istismar zincirleri geliştirebildiğini belirtiyor. Bu kapasite savunma araştırması için güçlü; kötüye kullanım hâlinde ise etkisi yüksek. OpenAI bu nedenle geliştirme ve yayın sürecinin bazı bölümlerini geciktirdiğini, 28 Ağustos’ta büyük bir pekiştirmeli öğrenme çalışmasını korumalar tamamlandıktan sonra yeniden başlattığını açıkladı.

Kritik Eşik Ne Anlama Geliyor?

Hazırlık Çerçevesi, model kapasitesini günlük kod yardımı ile ciddi ölçekli saldırı etkisi arasında sınıflandırıyor. Kritik etiket modelin kendi kendine her sistemi ele geçirdiği anlamına gelmiyor; doğru araç, erişim ve hedef koşulunda savunmacıların karşısında anlamlı avantaj yaratabilecek düzeye ulaştığını gösteriyor. Bilinmeyen açığı keşfetmek, güvenilir istismar hazırlamak ve korumayı aşmak farklı aşamalar; değerlendirme bunların birleşik etkisine bakmalı.

Bu düzeyde yalnız “zararlı isteği reddet” eğitimi yeterli değil. Meşru araştırmacı ile kötü niyetli kullanıcı benzer teknik cümleler kurabilir. Sistemin kullanıcı kimliği, yetki kanıtı, hedef kapsamı ve eylem türünü birlikte değerlendirmesi gerekir. Yanlış engelleme savunma ekibini yavaşlatır; yanlış izin ise gerçek sisteme zarar verebilir.

Geliştirme Neden Gecikti?

OpenAI, bazı geliştirme ve yayın adımlarını koruma katmanları hazır olana kadar ertelediğini söylüyor. 28 Ağustos’ta yeniden başlatılan büyük eğitim çalışması, güvenlik önleminin model bittikten sonra eklenen bir filtre değil, geliştirme takviminin parçası hâline geldiğini gösteriyor. Bu yaklaşım olumlu; fakat hız baskısı arttığında aynı standardın korunup korunmadığı bağımsız denetimle izlenmeli.

Modelin kritik eşiğe ne zaman geçtiğini ölçmek kolay değildir. Yetenek eğitim boyunca sıçrayabilir ve test setine göre farklı görünür. Bu nedenle periyodik değerlendirme, sürüm kilidi, ağırlık erişimi kontrolü ve başarısız korumada otomatik durdurma gerekir. Yalnız son sürüm değil ara kontrol noktaları da korunmalıdır.

Katmanlı Koruma Nasıl Çalışıyor?

Açıklamada model reddi, sistem düzeyi güvenlik sınıflandırıcıları, çevrimdışı tespit ve tehdit aktörlerini bozma çalışmaları birlikte sıralanıyor. Katmanlı yaklaşım, tek bir filtrenin aşılması durumunda diğer kontrolün devreye girmesini hedefler. Erişim kotası, kimlik doğrulama, araç yetkisi ve ağ sınırı bu yapının pratik tamamlayıcısıdır.

OpenAI, Astra’nın otomatik incelemeyi ve hazırlanan tuzak sistemi aşmadığını; daha düşük riskli önceki bir modelin ise benzer testte sorun çıkarabildiğini bildiriyor. Bu sonuç umut verici ancak tek deney genellenemez. Farklı dil, kodlama, uzun görev, alt ajan ve dolaylı araç çağrısı senaryoları sürekli kırmızı ekip testine girmeli.

Yanlış Pozitifler Kullanıcıyı Nasıl Etkiler?

Güçlü sınıflandırıcı meşru güvenlik testi veya kod düzeltmesini de durdurabilir. ChatGPT ve Codex akışında kullanıcıdan ek inceleme ya da kapsam doğrulaması istenebilir; API’de görev doğrudan kesilebilir. Bu, güvenlik maliyetinin yalnız sağlayıcıya değil geliştirici deneyimine de yansıdığı anlamına gelir. Belirsiz hata yerine hangi politika sınıfının devreye girdiği mümkün olduğunca açıklanmalı.

Kurumsal ekipler acil müdahalede modelin kesilmesine karşı manuel araç ve uzman planını korumalı. Yapay zekâ tek hata noktası olmamalı. Yetkili test belgeleri, hedef alan listesi ve olay kaydı önceden hazırlanırsa yanlış engelleme azalabilir. Buna rağmen gizli müşteri verisi veya kalıcı yönetici anahtarı modele verilmemeli.

Savunmacılar İçin Fırsat

Astra düzeyindeki sistemler büyük kod tabanında açık tarama, yama önerisi, saldırı zinciri simülasyonu ve log analizi için ciddi hız sağlayabilir. Özellikle küçük güvenlik ekipleri önceliklendirmede yararlanabilir. Modelin bulduğu açığın gerçekten sömürülebilir olup olmadığı insan tarafından doğrulanmalı; otomatik yamalar test ve kod incelemesinden geçmelidir.

En güvenli uygulama, üretimin kopyasında, internet çıkışı sınırlı ve kısa ömürlü kimliklerle çalışmaktır. Her komut, dosya değişimi ve ağ isteği loglanmalı. Model sonuçlarının sorumlu açıklama sürecine bağlanması gerekir; kritik açık doğrudan yayımlanmamalı. Hız, koordineli yama süresini kısaltmak için kullanılmalıdır.

Yönetim ve Şeffaflık

Kritik sınıflandırma güçlü bir öz beyan; değerlendirme ayrıntısı, başarısız senaryolar ve düzeltme doğrulaması yayımlandıkça güven kazanır. Bağımsız uzman, akademi ve etkilenen yazılım üreticileri sürece katılmalı. Tehdit aktörü hesaplarının kapatılması yararlı olsa da saldırgan başka sağlayıcıya geçebilir; sektörler arası gösterge paylaşımı önemlidir.

Kurumlar Astra’ya eriştiklerinde en az yetki, harcama ve süre sınırı, ayrı test hesabı, insan onayı ve olay müdahale planı kurmalı. Sistem istemine “zarar verme” yazmak teknik erişim kontrolünün yerini tutmaz. Güvenli kullanım, model kadar çevresindeki kimlik, ağ ve gözlem mimarisine bağlıdır.

Almadanincele Yorumu

Astra haberi yapay zekâ yarışında hız kadar fren sisteminin de ürün özelliği hâline geldiğini gösteriyor. Kritik kapasiteyi ilan etmek şeffaflık sağlar; asıl ölçü, korumaların bağımsız testte ve gerçek kullanımda ne kadar dayanıklı olduğudur.

Bizce şirketler güçlü modeli yönetici hesabıyla doğrudan üretime bağlamamalı. Ayrı ortam, geçici kimlik, ağ izin listesi, ayrıntılı log ve kritik adımda insan onayı temel olmalı. Model savunmacının gücünü artırabilir; kontrolsüz araç erişimi aynı gücü riske dönüştürür.

Kapak görseli: Almadanincele / OpenAI ImageGen. Kullanım bilgisi: Almadanincele için OpenAI ImageGen ile özgün üretilmiştir.

Kaynaklar

  • OpenAI resmi Path to Astra güvenlik açıklaması
  • OpenAI güncel Hazırlık Çerçevesi
Tags: CodexHazırlık ÇerçevesiOpenAI AstraSiber GüvenlikYapay Zeka Güvenliği
SummarizeShare234
Previous Post

ASUS ROG Strix SCAR 18 (2026) Ön İncelemesi: 4K 240 Hz ve 320 W Güç

Next Post

ChatGPT Sağlık Kayıtlarına Bağlanıyor: Epic ve Dokuz Resmi Veri Kaynağı Ne Sunuyor?

Almadanincele Editör Ekibi

Almadanincele Editör Ekibi

Almadan İncele editör ekibi; teknoloji, yapay zeka, mobil, oyun, otomobil ve yazılım dünyasındaki gelişmeleri satın alma kararı odaklı, anlaşılır ve kaynaklı şekilde değerlendirir.

İlgili Haberler

Sunucu odasında dizüstü bilgisayarla çalışan bir kadın

OpenAI Modelleri Google Cloud’a Geliyor: Kurumlara Yeni Model Seçeneği Ne Sağlıyor?

by Almadanincele Editör Ekibi
Ekim 22, 2026
0

OpenAI ve Google Cloud, OpenAI modelleri ile Codex iş akışlarını Model Garden üzerinden sunmak için ortaklık açıkladı. Erişim, faturalandırma ve veri yönetişimi ayrıntıları işletmeler için belirleyici olacak.

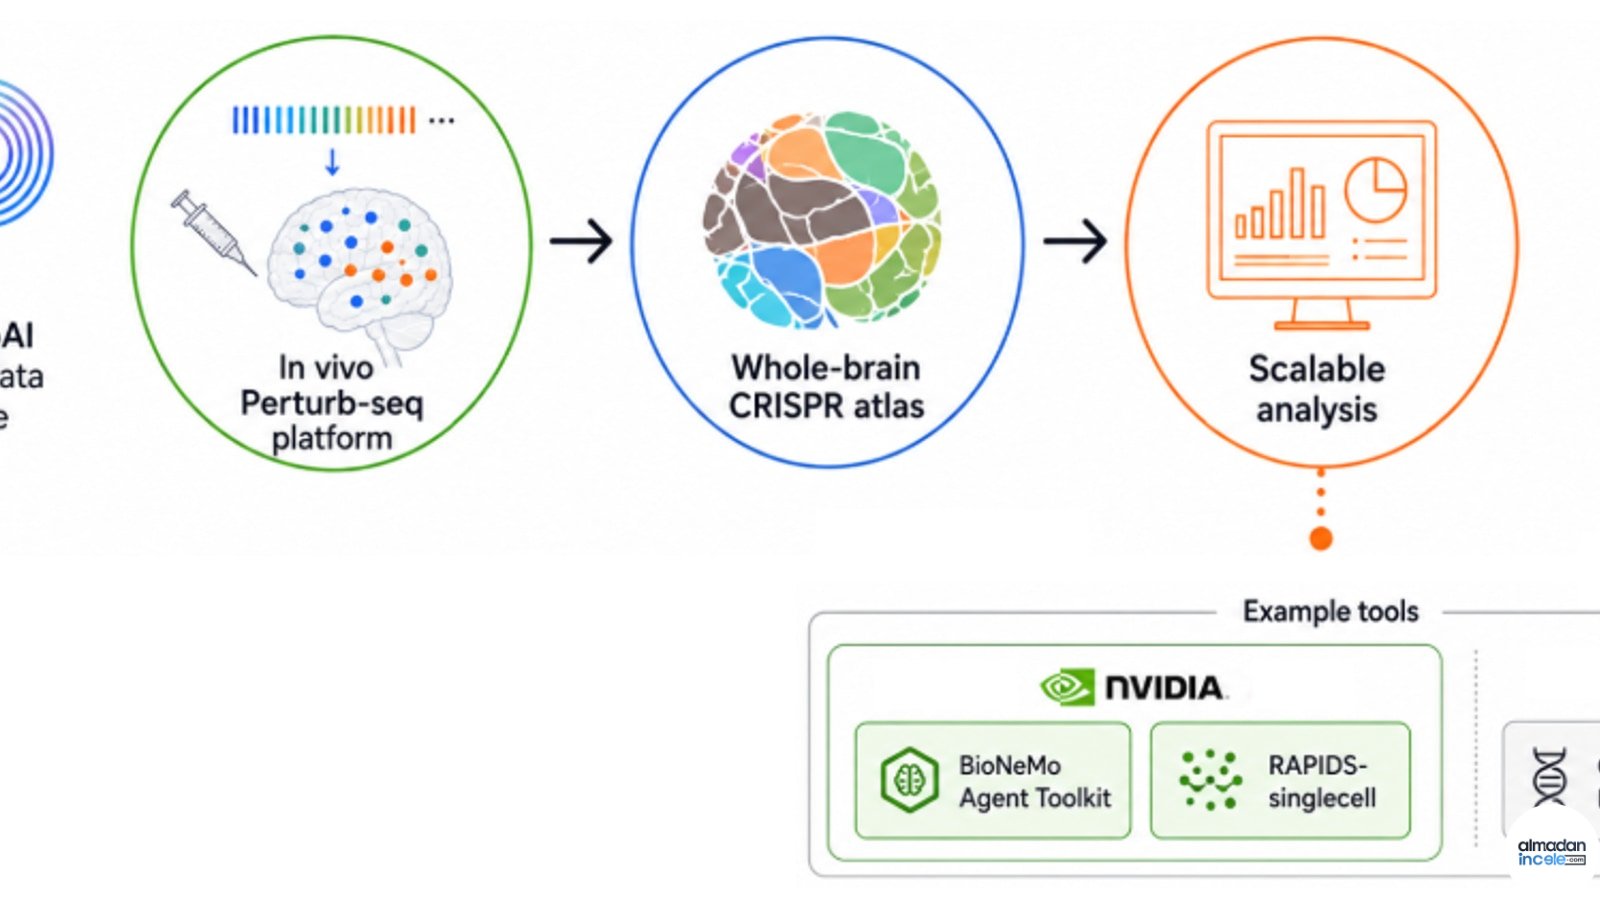
Araştırmacıların beyin hücreleri ve gen düzenlemeleri verisini analiz ettiği bilimsel görselleştirme

Binlerce Yapay Zekâ Ajanı Fare Beyni Verisini 32 Dakikada İnceledi: Sonuç Ne Anlama Geliyor?

by Almadanincele Editör Ekibi
Ekim 22, 2026
0

OpenAI, PerturbAI ve Scripps Research binlerce ajanla milyonlarca fare beyin hücresinden oluşan deney verisini taradı. Hız etkileyici; çıkan biyolojik bağlantılar ise henüz araştırma hipotezi.

NERSC veri merkezinde yapay zekâ hizmetlerinin çalıştığı sunucu rafları ve koridor

llm-d 1.0 Yayımlandı: Büyük Yapay Zekâ Modellerini İşletmede Çalıştırmayı Nasıl Hedefliyor?

by Almadanincele Editör Ekibi
Ekim 21, 2026
0

CNCF çatısı altındaki llm-d projesinin 1.0 sürümü, çok kiracılı hizmet, kesintisiz güncelleme ve bağlamı izleyen yönlendirme özelliklerini üretim ortamına taşıyor.

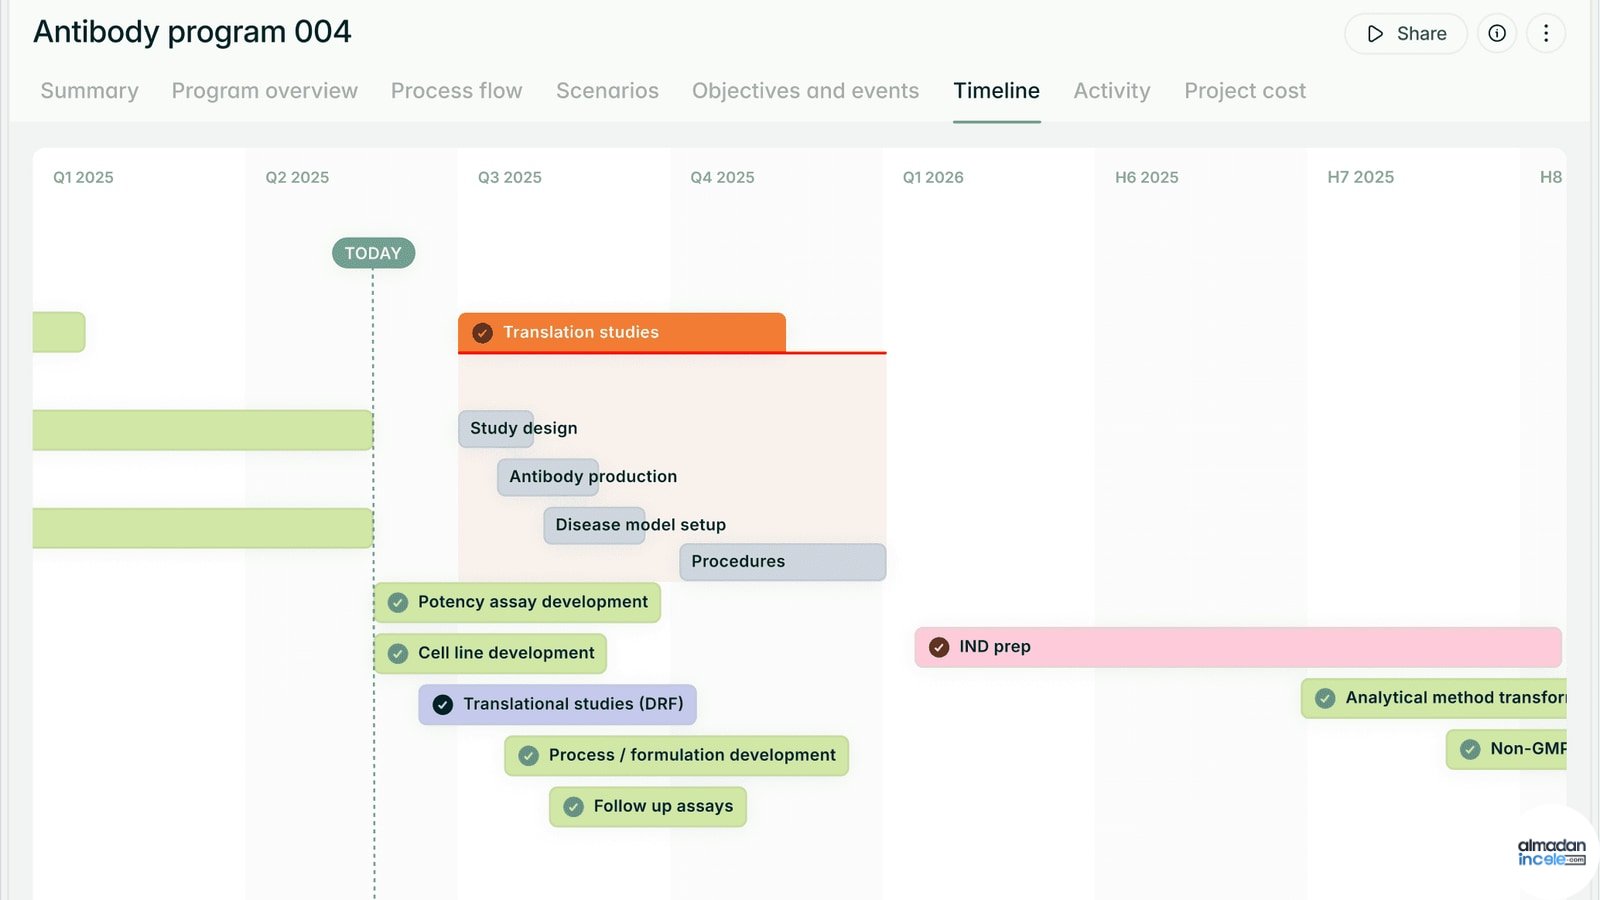
Orchestra Bio ilaç Ar-Ge programı görevlerini ve aşamalarını gösteren gerçek ürün takvimi ekranı

OpenAI Orchestra Bio’yu Satın Aldı: Rosalind İlaç Geliştirme Sürecinde Ne Yapacak?

by Almadanincele Editör Ekibi
Ekim 21, 2026
0

OpenAI, ilaç geliştirme ekiplerinin iş akışlarını koordine eden Orchestra Bio’yu satın aldığını duyurdu. Rosalind ile entegrasyonun hedeflerini ve bilimsel sınırları inceliyoruz.

Next Post
Tablette hasta kaydı ve ekranda güvenlik simgesi inceleyen doktor

ChatGPT Sağlık Kayıtlarına Bağlanıyor: Epic ve Dokuz Resmi Veri Kaynağı Ne Sunuyor?

Bir yanıt yazın Yanıtı iptal et

E-posta adresiniz yayınlanmayacak. Gerekli alanlar * ile işaretlenmişlerdir

Tavsiye edilen

Meta VR Glasses sanal gerçeklik gözlüğünün resmi ürün görseli

Meta VR Glasses Ön İncelemesi: 100 Gramlık Gözlük Quest’in Yerini Alır mı?

Eylül 24, 2026
İki çalışma arkadaşının belgeleri ve bilgisayar ekranını birlikte incelediği doğal ofis fotoğrafı

İngiltere Veri Düzenleyicisi Yapay Zekâ Ajanları İçin Yeni İnceleme Başlattı

Ekim 9, 2026
Home Assistant açık kaynaklı akıllı ev kontrol panosu örnek ekranı

Samsung SmartThings Now ile Akıllı Ev Kontrolünü Yeniliyor: Çevrimdışı Kullanım Nasıl İşleyecek?

Ekim 6, 2026
Gerçek bir ofiste ekrandaki belgeleri birlikte inceleyen araştırma ekibi

Meta Muse Wonder Modellerini Tanıttı: Uzun Süreli Ajanlar ve Kalıcı Bellek Öne Çıkıyor

Ekim 13, 2026
Bose Ultra Open Earbuds (2. Nesil) siyah renkli kulaklıkların resmî ürün görseli

Bose Ultra Open Earbuds (2. Nesil) Ön İncelemesi: Açık Tasarımın Yeni Sınırları

Eylül 27, 2026
Ocarina of Time oyununda Link’in Epona ile Hyrule’da ilerlediği yatay oyun sahnesi

Zelda: Ocarina of Time Switch 2 İçin Yenileniyor: Çıkış Tarihi ve Yeni Özellikler

Ekim 15, 2026
Profesyonel ekip bilgisayar başında ürün geliştirme projesini değerlendiriyor; temsili ofis sahnesi

Mercedes-Benz PLM.AI: Yapay Zekâ Araç Geliştirme Süresini Kısaltabilir mi?

Ekim 17, 2026
Yeni nesil Dodge Charger’ın elektrikli ve benzinli güç aktarma yaklaşımını gösteren özgün editoryal kapak

Yeni Dodge Charger Elektrikli ve Benzinli Seçenekleri Bir Araya Getiriyor

Eylül 27, 2026
Almadan İncele

Almadan İncele; teknoloji, mobil, oyun, otomobil ve yazılım dünyasında satın almadan önce doğru karar vermenize yardımcı olan inceleme, haber ve rehber içerikleri yayınlar.

Follow us

Son Yazılar

TDM Neo siyah kulaklığın kulaklık ve taşınabilir hoparlör biçimleri yan yana

TDM Neo Ön İnceleme: Kulaklıktan Taşınabilir Hoparlöre Dönüşen Tasarım

Ekim 22, 2026
Nikon Z5IIC siyah gövde, değişken açılı ekranı açık biçimde önden üç çeyrek açıyla

Nikon Z5IIC Ön İnceleme: Vizörsüz Tam Kare Fotoğraf Makinesi Kime Göre?

Ekim 22, 2026

Takip

Cellebrite dijital adli inceleme yazılımının Autumn 2026 sürümünü tanıtan platform görseli

Cellebrite Autumn 2026 Güncellemesi: Mobil İnceleme Araçları ve Yapay Zekâ Özellikleri Neler?

Ekim 22, 2026
WordPress sitesinin PHP sürüm güncellemesini doğrulamak için sunucu kabinleri

WordPress’te PHP Güvenlik Güncellemesi Nasıl Kontrol Edilir? Hosting Panelinde Güvenli Adımlar

Ekim 22, 2026
  • Teknoloji Haberleri
  • İnceleme
  • Mobil
  • Nasıl Yapılır
  • Otomobil
  • Oyun
  • Yazılım
  • Yapay Zeka

© 2026 almadanincele.com. Tüm hakları saklıdır.

No Result
View All Result
  • Teknoloji Haberleri
  • İnceleme
  • Mobil
  • Nasıl Yapılır
  • Otomobil
  • Oyun
  • Yazılım
  • Yapay Zeka

© 2026 almadanincele.com. Tüm hakları saklıdır.